Une plateforme d'accueil est un lieu que l'entreprise fournit pour héberger les applications que ses métiers créent avec l'IA, au lieu de les laisser tourner sur un poste ou un compte personnel. Elle se lit comme une suite de cinq zones séparées par des frontières : l'endroit où l'on crée, celui où l'on contrôle, celui où l'on décide, celui où l'application tourne, et le système d'information qu'elle veut atteindre. Cette page s'adresse aux décideurs et aux débutants, sans prérequis technique. Elle donne le plan d'ensemble de la plateforme : ses zones, ses frontières et ses décideurs.
Ce que vous allez apprendre
Section intitulée « Ce que vous allez apprendre »- Décrire ce qu'est une plateforme d'accueil et pourquoi elle remplace le shadow AI.
- Lire un schéma de frontières de confiance et suivre le chemin d'une application.
- Nommer les cinq zones et ce que chacune contrôle.
- Distinguer la sandbox de la production.
- Expliquer pourquoi séparer deux applications demande plus qu'un nom de groupe.
- Savoir qui décide sur la plateforme, et pourquoi le demandeur ne décide jamais de sa propre demande.
Qu'est-ce qu'une plateforme d'accueil, et pourquoi en faut-il une ?
Section intitulée « Qu'est-ce qu'une plateforme d'accueil, et pourquoi en faut-il une ? »Une plateforme d'accueil est l'endroit où l'entreprise accepte d'héberger une application créée par un métier, à condition qu'elle ait passé des contrôles. Elle répond à la situation décrite dans la page Shadow AI : si l'entreprise n'offre aucun endroit sûr, les applications naissent ailleurs, sans personne qui les contrôle.
Le fil rouge de la formation est le portail-achats, un cas inventé pour l'enseignement. Une acheteuse a créé avec un assistant de code une application qui lit les commandes d'un ERP, le logiciel de gestion de l'entreprise. Sur la plateforme d'accueil, cette application ne parle pas directement à l'ERP, ne reçoit pas de secret en clair et ne démarre pas sans validation : un propriétaire technique en C2, un responsable habilité à partir de C3. La page Risques des applications générées par l'IA décrit les cinq causes d'incident que ces règles arrêtent.
Pour fixer les idées, cette page cite des outils précis, par exemple Forgejo pour héberger le code et k3s pour le cluster. Ce sont des exemples : d'autres outils jouent les mêmes rôles, et ce qui compte ici est la forme du plan, pas le choix des produits.
Qu'est-ce qu'une frontière de confiance ?
Section intitulée « Qu'est-ce qu'une frontière de confiance ? »Une frontière de confiance sépare deux zones qui n'ont pas le même niveau de confiance : ce qui la traverse doit être vérifié, limité et tracé. Vérifié, c'est savoir qui envoie la demande. Limité, c'est borner ce qu'elle peut faire. Tracé, c'est garder une trace de ce qu'elle a fait.
Un flux qui reste dans une zone dont les composants se font mutuellement confiance demande peu d'attention. Un flux qui traverse une frontière en demande beaucoup plus. Lire une architecture, pour un décideur, revient donc à repérer où passent les frontières et à demander, à chaque passage, ces trois choses. La leçon Frontières de confiance et STRIDE sur un cluster Kubernetes applique la même idée à l'intérieur d'un cluster, avec une méthode d'analyse des menaces. Cette page l'applique à la plateforme entière.
Comment lire le schéma de la plateforme d'accueil ?
Section intitulée « Comment lire le schéma de la plateforme d'accueil ? »Le schéma montre le chemin d'une application, de la création à l'accès au système d'information. Chaque cadre est une zone. Suivez les flèches épaisses : elles représentent le chemin principal du code, du dépôt candidat jusqu'à la passerelle d'API. Les flèches fines montrent ce qui s'ajoute en route : à partir de la classe C3, la signature de l'artefact et la décision d'un responsable habilité ; en C2, la validation enregistrée du propriétaire technique. Le nœud rouge, en bas, est un accès que la plateforme refuse : l'application ne se connecte jamais directement à la base de l'ERP.
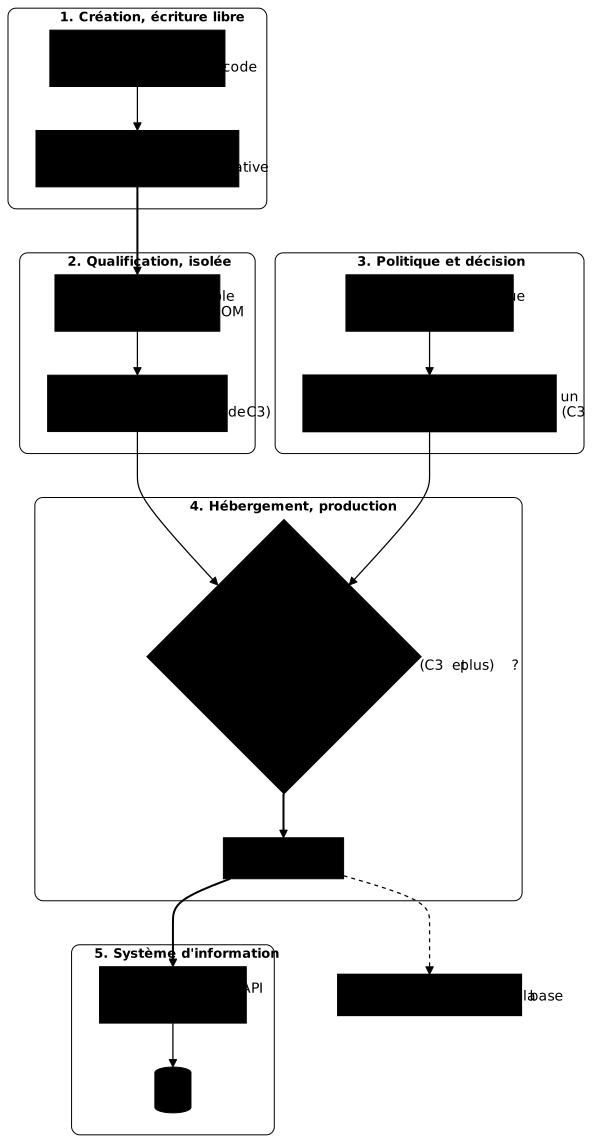
Trois frontières se lisent sur ce schéma. Entre les zones 1 et 2, le code du candidat entre dans un environnement de contrôle et n'est jamais cru sur parole. Entre les zones 2 et 4, seul passe un artefact accompagné d'une décision : à partir de C3, un artefact signé et la décision d'un responsable habilité ; en C2, la validation enregistrée du propriétaire technique. Entre les zones 4 et 5, tout passe par la passerelle, qui vérifie l'identité et les droits à chaque appel.
Quelles sont les cinq zones et que contrôle chacune ?
Section intitulée « Quelles sont les cinq zones et que contrôle chacune ? »Chaque zone a un rôle et une règle d'entrée, et aucune ne fait le travail de la zone voisine. Une même brique ne cumule pas deux rôles : celui qui écrit ne contrôle pas, et celui qui contrôle ne décide pas.
La zone de création est la seule où l'auteur écrit librement. Il y travaille avec son assistant et dépose son code dans un dépôt candidat, géré par une forge, c'est-à-dire la plateforme qui héberge les dépôts de code et leurs revues (voir Qu'est-ce qu'une forge Git et laquelle exploiter ?). Il y joint une fiche qui décrit l'application : à quoi elle sert, quelles données elle manipule, qui la possède. Cette fiche est une demande, jamais une autorisation.
La zone de qualification lance les contrôles automatiques. Un exécuteur de CI, programme qui exécute les contrôles demandés par la forge, y est jeté après chaque tâche, ce qui limite ce qu'un code piégé peut laisser derrière lui. Il cherche des secrets, des failles et des dépendances douteuses, dresse l'inventaire des composants (SBOM) et produit un artefact, c'est-à-dire l'application empaquetée, que l'on signe à partir de C3. La page Forgejo : exploiter le runner de CI en sécurité détaille l'exécuteur, et Cosign la signature.
La zone de politique et de décision est volontairement séparée. Elle contient la classe retenue pour l'application et la décision d'autorisation, signée par un responsable habilité à partir de C3 (en C2, la validation du propriétaire technique). Le dépôt candidat ne peut pas la modifier : sinon l'auteur s'autoriserait lui-même. La leçon Classer une application avant de l'accueillir explique comment la classe se calcule.
La zone d'hébergement fait tourner l'application sur un cluster Kubernetes dédié, c'est-à-dire un groupe de machines gérées ensemble par le logiciel Kubernetes pour faire tourner des applications. Un contrôle d'admission, c'est-à-dire un garde placé à l'entrée du cluster, applique les règles de la classe de l'application avant de la laisser démarrer : à partir de la classe C3, il refuse tout ce qui n'est pas signé ou qui n'a pas de décision valide (Contrôleurs d'admission, Kyverno). Le guide K3s présente k3s, une distribution légère de Kubernetes.
La zone du système d'information regroupe ce que l'application veut atteindre. Une passerelle d'API, point d'entrée unique devant l'ERP, authentifie chaque appel et applique des droits par opération, avec un service d'authentification unique (SSO, voir Keycloak et Les bases de l'IAM). Elle complète le contrôle d'autorisation décrit dans la page sur les risques, mais elle ne le remplace pas : elle ne sait pas que la commande 4813 appartient à un autre acheteur. L'application doit donc vérifier elle-même, objet par objet, que l'utilisateur a le droit de le lire, et l'équipe le teste avec un second compte.
Quelle différence entre la sandbox et la production ?
Section intitulée « Quelle différence entre la sandbox et la production ? »La sandbox est un lieu d'essai qui ne peut rien casser ni lire d'important ; la production est l'endroit où l'application sert de vraies personnes avec de vraies données. Une sandbox, ou bac à sable, est un espace isolé où l'on essaie sans effet sur le reste. Elle ne reçoit que des données fictives et n'a aucun accès au système d'information.
Dans le schéma, la zone de création et la zone de qualification relèvent de la sandbox, la zone d'hébergement relève de la production. Le passage de l'une à l'autre est la décision la plus importante de toute la chaîne, et ses exigences dépendent de la classe de l'application. En classe C2, il demande la validation enregistrée du propriétaire technique et une revue par un pair avant la fusion. À partir de la classe C3, il exige un artefact signé et la décision d'un responsable habilité. Une application qui reste expérimentale n'a besoin de rien de tout cela. Cette règle se retrouve dans la grille de la leçon Classer une application : la classe la plus basse, C1, ne se déploie pas sur la plateforme.
Ne confondez pas cette sandbox avec celle d'un agent de code, qui confine ce que l'assistant peut lancer sur le poste de son utilisateur. Le guide Sandbox d'exécution de code pour agents IA traite ce second sujet, qui relève de la méthode de travail du développeur.
Pourquoi un namespace ne suffit-il pas comme frontière ?
Section intitulée « Pourquoi un namespace ne suffit-il pas comme frontière ? »Un namespace Kubernetes regroupe des ressources sous un nom, mais il n'isole pas à lui seul une application d'une autre de façon solide. Deux applications dans deux namespaces d'un même cluster tournent sur les mêmes machines. Par défaut, chaque application tourne dans un conteneur, une enveloppe isolée, et Kubernetes lance ce conteneur dans une unité appelée pod. Tout pod peut joindre tous les autres.
Seules des règles réseau, les NetworkPolicy, interdisent ces échanges. Elles doivent être déclarées, puis appliquées par le plugin réseau du cluster. Sans elles, une application compromise peut joindre les autres par le réseau.
Pour une séparation forte, on sépare les machines, les réseaux et les identités, puis on teste le trafic réellement bloqué au lieu de lire la configuration. Une règle de pare-feu qui ne fait rien se lit pourtant comme une règle active. La leçon Frontières de confiance et STRIDE détaille les frontières internes d'un cluster, et Pod Security Standards décrit le niveau de contraintes imposé à chaque pod.
Qui décide quoi sur cette plateforme ?
Section intitulée « Qui décide quoi sur cette plateforme ? »Les opérations se font automatiquement, mais seul un humain habilité peut accepter un risque ou autoriser un flux vers le système d'information. Le demandeur ne peut jamais être l'approbateur de sa propre demande.
Cinq rôles interviennent. Le demandeur métier est la personne qui a créé ou fait créer l'application. La plateforme est l'équipe qui l'exploite. Le RSSI, responsable de la sécurité des systèmes d'information, décide de la classe de l'application. Le DPO, délégué à la protection des données, conseille sur le RGPD. Le responsable habilité est la personne à qui la direction a délégué, par écrit, le pouvoir d'accepter un risque pour un périmètre et une durée donnés : il accepte le risque résiduel et autorise un flux vers le système d'information.
La plateforme, elle, exécute et prouve ; elle ne décide pas. Cette répartition est celle des exercices de la formation, et une entreprise réelle l'ajuste. La leçon Gouvernance la détaille activité par activité, avec la règle qui interdit au demandeur d'approuver sa propre demande.
Comment vérifier que vous avez compris ?
Section intitulée « Comment vérifier que vous avez compris ? »Suivez le portail-achats sur le schéma et nommez chaque frontière qu'il franchit. Pour chacune, répondez aux trois questions de tout à l'heure : qui envoie la demande, que peut-elle faire, qui en garde la trace. Si une réponse vous manque, vous avez trouvé un contrôle à demander.
Un second exercice consiste à retirer une zone et à dire ce qui devient possible. Sans la zone de politique, l'auteur s'autorise lui-même. Sans la passerelle, l'application lit la base directement. Sans qualification, le paquet inventé s'installe sans que personne le voie.
À retenir
Section intitulée « À retenir »- Une plateforme d'accueil donne aux métiers un endroit sûr, au lieu de les laisser créer dans l'ombre.
- Elle se lit en cinq zones : création, qualification, politique et décision, hébergement, système d'information.
- Ce qui traverse une frontière de confiance se vérifie, se limite et se trace.
- Celui qui écrit ne contrôle pas, celui qui contrôle ne décide pas, et seul un responsable habilité accepte un risque.
- La décision d'autorisation vit hors du dépôt candidat, sinon l'auteur s'autoriserait lui-même.
- La sandbox sert à essayer sans risque ; pour passer en production, les exigences montent avec la classe : validation du propriétaire technique et revue par un pair en C2, artefact signé et décision d'un responsable habilité à partir de C3.
- Un namespace ne suffit pas comme frontière : on sépare machines, réseaux et identités, et on teste ce qui est bloqué.
- L'application n'atteint le système d'information que par une passerelle qui vérifie identité et droits, et elle contrôle elle-même l'accès à chaque objet.
Contrôle de connaissances
Section intitulée « Contrôle de connaissances »Ces huit questions portent sur les cinq zones de la plateforme d'accueil, les frontières de confiance et le passage de la sandbox à la production.
Contrôle de connaissances
Validez vos connaissances avec ce quiz interactif
Informations
- Le chronomètre démarre au clic sur Démarrer
- Questions à choix multiples, vrai/faux et réponses courtes
- Vous pouvez naviguer entre les questions
- Les résultats détaillés sont affichés à la fin
Lance le quiz et démarre le chronomètre
Vérification
(0/0)Score par domaine
Un domaine regroupe plusieurs guides et reçoit plusieurs questions : son score est plus fiable qu'un score par thème, qui porte souvent sur une seule question.
Bilan
Points forts
Aucun sujet réussi à 80 % sur au moins deux questions pour l’instant.
Points faibles
Aucun sujet sous le seuil de réussite.
À faire ensuite
Des indices pour retenter votre chance ?
Continuer le cours : Classer une application : la grille C1 à C4
Nouveau quiz complet avec des questions aléatoires
Retravailler uniquement les questions ratées
Retour à la liste des certifications