Gouverner les applications générées par IA, c'est décider à l'avance qui dit oui, qui dit non, et sur quelles preuves, pour qu'un métier ne reçoive ni un refus de principe ni une autorisation donnée par défaut. Cette page s'adresse aux décideurs (direction des systèmes d'information, responsable de la sécurité, responsable métier) et aux débutants, sans prérequis technique. Elle compare l'interdiction, l'encadrement et l'accueil sur une plateforme interne, répartit les décisions entre les rôles, explique pourquoi un demandeur n'approuve jamais sa propre demande, puis liste les preuves et les indicateurs utiles.
Ce que vous allez apprendre
Section intitulée « Ce que vous allez apprendre »- Choisir entre interdire, encadrer et accueillir, selon la classe de l'application.
- Répartir les décisions entre le métier, la plateforme, le RSSI, le DPO et le responsable habilité.
- Expliquer pourquoi le demandeur ne peut pas approuver sa propre demande.
- Lister les preuves à exiger avant d'accepter une application.
- Choisir des indicateurs qui mesurent un résultat plutôt qu'une activité.
Interdire, encadrer ou accueillir : comment choisir ?
Section intitulée « Interdire, encadrer ou accueillir : comment choisir ? »On ne choisit pas une posture pour toute l'entreprise : on la choisit par classe d'application. La leçon Shadow AI a présenté les trois options et leurs effets : interdire rend l'usage invisible, encadrer demande de la formation et du suivi, accueillir sur une plateforme coûte à mettre en place mais fait sortir les usages de l'ombre. Il reste à dire quelle option va avec quelle application.
Le plus simple est de s'appuyer sur la classe de l'application, de C1 à C4. La leçon Classer une application détaille le calcul : l'application reçoit un score de 0 à 3 sur quatre critères (données, flux vers le système d'information, utilisateurs, criticité métier) et le score le plus élevé fixe la classe. Chaque classe appelle une posture différente.
| Classe | Exemple | Posture | Ce qui est demandé |
|---|---|---|---|
| C1 | Prototype que l'auteur ouvre seul, sans donnée réelle | Encadrer par une règle simple | Données fictives, pas de déploiement sur la plateforme, aucune autorisation |
| C2 | Outil d'équipe avec des données internes, sans flux vers le SI | Accueillir | Contrôles automatiques, propriétaire métier et technique nommés, revue par un pair avant fusion, validation enregistrée du propriétaire technique |
| C3 | Application d'entreprise qui lit l'ERP ou traite des données personnelles | Accueillir, avec décision | Une fiche de décision signée par un responsable habilité distinct du demandeur |
| C4 | Application externe, qui écrit dans le SI ou traite des données sensibles | Accueillir, avec double décision | Deux fiches signées : celle du responsable du service demandeur, distinct du demandeur, et celle du RSSI ou de son délégué, qui signe en tant que responsable habilité |
Le tableau se lit de haut en bas : plus la classe monte, plus la décision humaine pèse. L'interdiction reste utile pour un cas précis, comme coller un secret ou une donnée de santé dans un service externe non validé. Elle ne sert pas de politique générale, parce qu'un salarié qui a trouvé un gain de temps le garde, hors de portée de la sécurité.
Les seuils de ce tableau sont ceux de cette formation. Ce ne sont pas ceux d'une norme : une organisation les adapte à son contexte, à ses données et à son cadre légal (voir le cadre légal).
Quelles règles chaque classe impose-t-elle ?
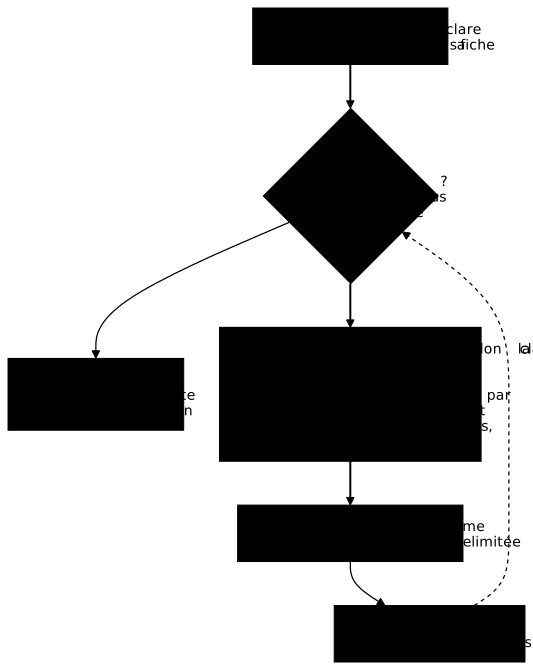
Section intitulée « Quelles règles chaque classe impose-t-elle ? »Une classe fixe une durée d'autorisation, et une autorisation expire. Elle ne reste pas valable « jusqu'à nouvel ordre ». À l'échéance, l'application est requalifiée : ses données, ses flux et ses utilisateurs ont peut-être changé, et sa classe avec eux. La durée maximale baisse quand la classe monte : 12 mois au plus en C2, 6 mois en C3, 3 mois en C4, et rien en C1, qui ne se déploie pas. Le tableau de la leçon Classer une application donne, pour chaque classe, les contrôles, la revue et les signatures qui vont avec cette durée.
Deux règles complètent la grille. En cas de doute sur un critère, on retient le score supérieur : douter coûte un contrôle de plus, pas un risque de plus. Une classe peut toujours être relevée ; elle ne s'abaisse qu'avec une décision écrite du RSSI, qui décide de la classe (voir la grille RACI plus bas). Cette décision ne descend jamais sous la classe que la grille calcule : seul un doute levé sur un critère peut ramener une classe relevée par prudence à la classe calculée.
Le schéma suivant montre le chemin : suivez la flèche épaisse depuis la déclaration jusqu'à la classe, puis le contrôle propre à chaque classe. La flèche pointillée de retour rappelle que l'autorisation expire.
Qui décide quoi ?
Section intitulée « Qui décide quoi ? »Chaque décision a un seul responsable final, et ce n'est jamais le demandeur pour sa propre demande. La grille RACI, expliquée dans Responsabilités partagées, note pour chaque activité qui réalise (R), qui décide et répond du résultat (A), qui est consulté (C) et qui est informé (I). Il n'y a jamais plus d'un A par ligne, et une ligne qui ne décide rien, comme la déclaration, n'en porte aucun.
Cinq rôles interviennent. Le demandeur métier est la personne qui a créé ou fait créer l'application. La plateforme est l'équipe qui exploite la plateforme d'accueil. Le RSSI est le responsable de la sécurité des systèmes d'information. Le DPO, délégué à la protection des données, veille à l'application du RGPD. Le responsable habilité est la personne à qui la direction a délégué, par écrit, le pouvoir d'accepter un risque pour un périmètre et une durée donnés.
| Activité | Demandeur | Plateforme | RSSI | DPO | Responsable habilité |
|---|---|---|---|---|---|
| Déclarer l'application et sa fiche | R | C | I | C | I |
| Classer l'application et choisir le chemin | C | R | A | C | I |
| Réaliser l'AIPD quand elle est obligatoire | R | C | C | C | A |
| Accepter le risque résiduel ou une dérogation | C | C | C | C | A |
| Autoriser un flux vers le SI | C | R | C | C | A |
| Révoquer un accès ou mettre en quarantaine | I | R | A | I | I |
Lisez une ligne à la fois. Le demandeur déclare, mais il ne classe pas : le RSSI décide de la classe. Pour l'AIPD, le RGPD confie la décision au responsable du traitement (article 35), c'est-à-dire à l'entreprise, qui agit ici par son responsable habilité. Le DPO est consulté : il conseille et vérifie l'exécution de l'analyse (article 39). Le responsable habilité accepte aussi le risque et autorise un flux vers le SI. Le RSSI peut révoquer un accès sans attendre un comité, parce que couper vite protège davantage que discuter longtemps. Cette répartition est celle des exercices de cette formation. Elle se met à jour selon l'organisation réelle : certaines entreprises confient la décision de classe à un comité, d'autres au DSI.
Pourquoi le demandeur ne peut-il pas approuver sa propre demande ?
Section intitulée « Pourquoi le demandeur ne peut-il pas approuver sa propre demande ? »Qui demande ne décide pas, parce qu'une approbation signée par le demandeur ne contrôle rien. C'est le principe de séparation des tâches, décrit dans Séparation des privilèges : deux personnes distinctes doivent intervenir pour qu'une erreur ou un intérêt personnel ne passe pas seul. Une acheteuse pressée de lancer son application est mal placée pour juger si elle est assez sûre.
La même idée s'applique aux fichiers. La fiche de l'application est écrite par le demandeur : c'est une demande, pas une décision. La classe retenue et l'autorisation doivent vivre ailleurs, dans un endroit que le demandeur ne peut pas modifier. Sinon, il suffit de baisser la classe déclarée dans sa propre fiche pour échapper aux contrôles. Une barrière technique de la plateforme lit la décision signée pour savoir si l'application est autorisée, jamais la fiche. Si la classe déclarée est inférieure à la classe que la grille calcule, la plateforme refuse la demande : la plus haute des deux l'emporte. La leçon Fiche applicative montre comment un schéma gardé hors du dépôt impose cette règle.
Une personne « dans la boucle » ne suffit pas non plus si elle n'a ni le temps ni les informations pour contrôler. Un approbateur qui clique sur « accepter » sans lire le dossier est une signature de plus, pas un contrôle. D'où la revue par un pair avant fusion dès C2, puis la revue humaine du dossier et du diff, c'est-à-dire des lignes de code modifiées, exigée à partir de C3.
Quelles preuves exiger avant d'accepter une application ?
Section intitulée « Quelles preuves exiger avant d'accepter une application ? »On exige des preuves vérifiables, pas une promesse ni un rapport d'outil isolé. Le métier peut avoir raison de dire que l'application marche. Le décideur, lui, doit savoir qui la maintient, ce qu'elle lit et comment on l'arrête. Une application acceptée sans ces réponses devient un service dont personne n'est responsable. Le billet Votre gain de temps ne doit pas devenir notre dette technique explique pourquoi un dépôt de code transmis n'est pas un transfert de compétence.
- La fiche applicative : propriétaire métier, propriétaire technique, données traitées avec leur durée de conservation, flux vers le SI, utilisateurs.
- L'inventaire des dépendances, produit par un outil, pour savoir quelles bibliothèques tournent et les suivre dans le temps.
- Les rapports de qualification : détection de secrets, analyse du code, analyse des dépendances.
- Les journaux, pour savoir qui a fait quoi en cas d'incident.
- Un plan de retrait, avec la purge des données selon leur durée de conservation.
- Pour les données personnelles, la décision sur l'AIPD, prise par le responsable du traitement avec l'avis du DPO, comme vu dans la leçon sur le cadre légal.
Chaque pièce répond à une question du décideur. Aucune ne remplace sa décision : un rapport de scan sans alerte n'établit ni la conformité ni l'acceptation du risque. Le référentiel SOCLE gouvernance liste les exigences d'inventaire, de politique et de risque qui s'appliquent à la chaîne de livraison, et le référentiel SOCLE sur l'IA celles propres à l'IA.
Quels indicateurs suivre pour juger la gouvernance ?
Section intitulée « Quels indicateurs suivre pour juger la gouvernance ? »Un bon indicateur mesure ce que la gouvernance doit produire, pas le travail qu'elle demande. Quatre mesures suffisent pour commencer, et chacune a une source claire.
| Indicateur | Ce qu'il mesure | D'où vient la mesure |
|---|---|---|
| Délai d'accueil | Durée entre la déclaration de la fiche et la première décision (acceptation, refus ou demande de correction) | Horodatages du suivi des demandes |
| Taux de refus | Part des demandes refusées, par motif (secret, dépendance, flux, données, propriétaire) | Rapports de qualification |
| Applications sorties du shadow AI | Nombre d'applications découvertes puis inventoriées avec un propriétaire | Inventaire |
| Délai de révocation | Durée entre la décision de révoquer et l'accès réellement coupé | Journaux de la plateforme |
Un indicateur peut s'améliorer sans que le résultat progresse. Un délai d'accueil très court peut signifier des contrôles trop légers. Un taux de refus qui tombe à zéro peut signifier que les demandeurs ont cessé de déclarer ce qui risque d'être refusé. On lit donc les indicateurs ensemble, avec le nombre d'applications réellement connues.
Aucune cible chiffrée ne se fixe avant la première mesure : on définit l'indicateur, on le relève sur quelques semaines, puis on choisit un objectif réaliste. Une cible posée au hasard pousse à améliorer le chiffre plutôt que la situation.
À retenir
Section intitulée « À retenir »- On choisit la posture par classe d'application : C1 s'encadre par une règle simple, C2 à C4 s'accueillent sur une plateforme avec des décisions de plus en plus fortes.
- Interdire sert pour un cas précis, comme un secret collé dans un service externe. Comme politique générale, cela rend l'usage invisible.
- Une autorisation expire : 12 mois au plus en C2, 6 mois en C3, 3 mois en C4, puis l'application est requalifiée.
- Chaque décision a un seul responsable final : le RSSI classe, le responsable habilité accepte le risque et répond de l'AIPD, avec l'avis du DPO.
- Le demandeur n'approuve jamais sa propre demande. La fiche qu'il écrit est une demande, la classe retenue et la décision vivent ailleurs.
- Les preuves répondent aux questions du décideur sans remplacer sa décision.
- Un indicateur se lit avec les autres, et aucune cible ne se fixe avant la première mesure.
Contrôle de connaissances
Section intitulée « Contrôle de connaissances »Ces huit questions portent sur le choix entre interdire, encadrer et accueillir, la répartition des décisions, la séparation demandeur et approbateur, les preuves et les indicateurs.
Contrôle de connaissances
Validez vos connaissances avec ce quiz interactif
Informations
- Le chronomètre démarre au clic sur Démarrer
- Questions à choix multiples, vrai/faux et réponses courtes
- Vous pouvez naviguer entre les questions
- Les résultats détaillés sont affichés à la fin
Lance le quiz et démarre le chronomètre
Vérification
(0/0)Score par domaine
Un domaine regroupe plusieurs guides et reçoit plusieurs questions : son score est plus fiable qu'un score par thème, qui porte souvent sur une seule question.
Bilan
Points forts
Aucun sujet réussi à 80 % sur au moins deux questions pour l’instant.
Points faibles
Aucun sujet sous le seuil de réussite.
À faire ensuite
Des indices pour retenter votre chance ?
Continuer le cours : Pour Windows : installer WSL2 et obtenir un Linux local
Nouveau quiz complet avec des questions aléatoires
Retravailler uniquement les questions ratées
Retour à la liste des certifications