Le shadow AI désigne tous les usages d'outils d'IA que l'entreprise n'a pas validés et ne connaît pas : assistant conversationnel alimenté avec des données internes, extension de navigateur, outil de transcription de réunions, application générée par IA et mise en service par un métier. Cette page s'adresse aux responsables de la sécurité (RSSI), aux directions informatiques (DSI) et aux managers, et reste lisible sans bagage technique. Elle explique comment distinguer une expérimentation d'une application exploitée, comment découvrir ces usages, et comment choisir entre interdire, encadrer ou accueillir.
Ce que vous allez apprendre
Section intitulée « Ce que vous allez apprendre »- Définir le shadow AI et le situer par rapport au shadow IT.
- Reconnaître les usages typiques, au-delà du seul code généré.
- Classer un usage comme expérimentation ou application exploitée.
- Découvrir les usages non déclarés avec six méthodes complémentaires.
- Choisir entre interdire, encadrer et accueillir, et en mesurer les effets.
Qu'est-ce que le shadow AI ?
Section intitulée « Qu'est-ce que le shadow AI ? »Le shadow AI est l'utilisation d'outils d'IA par des salariés, sans que la DSI ou la sécurité l'ait validée ni même connue. L'expression vient de « shadow IT », les systèmes d'information que les métiers montent dans l'ombre du service informatique. Ici, l'outil est un service d'IA générative (un modèle qui produit du texte, du code ou de l'image à partir d'une consigne), ou une application que ce service a aidé à produire.
Le point commun de tous ces cas est un décalage d'information : l'entreprise ignore quel outil est utilisé, avec quelles données, et qui en répond. Le problème n'est donc pas l'IA elle-même, mais le fait que personne n'ait décidé de son usage. Un employé qui colle un contrat client dans un assistant gratuit croit gagner une heure. Il envoie en réalité un document confidentiel à un fournisseur avec lequel l'entreprise n'a aucun contrat.
Le Technology Radar de Thoughtworks consacre une technique à ce phénomène sous le nom d'AI-accelerated shadow IT : l'IA rend la création d'applications accessible à des personnes qui n'auraient jamais développé seules.
Shadow AI et shadow IT : quelle différence ?
Section intitulée « Shadow AI et shadow IT : quelle différence ? »Le shadow IT regroupe tout système ou service numérique utilisé sans validation de la DSI, par exemple un tableur partagé qui fait office de base clients ou un service de stockage en ligne personnel. Le shadow AI en est un cas particulier, avec trois aggravations : le service reçoit du texte libre donc potentiellement n'importe quelle donnée, il peut conserver ces données pour son propre usage selon ses conditions, et il produit des applications entières que personne n'a relues.
Le citizen development est une notion voisine, mais elle désigne une pratique encadrée. Un citizen developer est un salarié non informaticien qui crée une application pour son besoin, sur une plateforme que la DSI a choisie et surveille. Le shadow AI commence quand cet encadrement manque. Le tableau place les trois notions côte à côte.
| Notion | Ce que c'est | Qui est au courant |
|---|---|---|
| Shadow IT | Tout service ou système utilisé hors validation de la DSI | Les utilisateurs seulement |
| Shadow AI | Cas particulier du shadow IT : outils d'IA, ou applications produites avec | Les utilisateurs seulement |
| Citizen development encadré | Création d'applications par des métiers, sur une plateforme choisie et supervisée | La DSI, qui fixe les règles |
Le tableau se lit en dernière colonne : ce qui sépare un usage toléré d'un usage subi, c'est la connaissance qu'en a la DSI, pas la technique employée.
Quels sont les usages typiques du shadow AI ?
Section intitulée « Quels sont les usages typiques du shadow AI ? »Les usages se rangent en quatre familles, de la plus simple à la plus lourde de conséquences. Aucune ne demande de compétence technique.
- L'assistant conversationnel utilisé avec des données internes : résumer un contrat, reformuler un courrier client, analyser un tableau de ventes.
- L'extension de navigateur à base d'IA : elle lit la page affichée, parfois le contenu de la messagerie web, pour la résumer ou la traduire.
- L'outil de transcription de réunions, branché sur la visioconférence, qui envoie l'enregistrement à un service externe.
- L'application générée par IA, créée par un métier avec un assistant de code, puis utilisée par ses collègues et reliée à des données de l'entreprise.
La quatrième famille pèse le plus lourd, parce qu'elle ne s'arrête pas quand la conversation se ferme : elle devient un outil dont des collègues dépendent. La page Vibe coding explique comment ces applications sont produites et pourquoi la relecture du code compte.
Quels risques le shadow AI fait-il courir à l'entreprise ?
Section intitulée « Quels risques le shadow AI fait-il courir à l'entreprise ? »Cinq risques reviennent, et chacun a une cause simple. Un lecteur peut les parcourir comme une liste de contrôle.
Le premier est la fuite de données et de secrets dans les prompts. Un prompt est le texte envoyé au modèle. Il contient souvent un extrait de fichier, un message d'erreur, parfois un mot de passe ou une clé d'API collée pour « que l'IA comprenne ». Le sujet des fuites de secrets est détaillé dans Secrets dans le code et l'historique Git.
Le deuxième est la conformité au RGPD (le règlement général sur la protection des données). Dès qu'un prompt contient des données personnelles, quatre démarches s'imposent à l'entreprise :
- une base légale pour ce traitement, c'est-à-dire un motif prévu par la loi, comme le consentement ou l'intérêt légitime (article 6) ;
- un contrat avec le fournisseur lorsqu'il agit comme sous-traitant, c'est-à-dire qu'il traite les données pour le compte de l'entreprise (article 28) ;
- un cadre pour tout transfert hors de l'Union européenne (chapitre V, articles 44 à 50) ;
- une analyse d'impact relative à la protection des données (AIPD) avant de lancer le traitement, quand il est susceptible d'engendrer un risque élevé pour les personnes (article 35).
Aucune de ces démarches n'a eu lieu si personne n'a déclaré l'usage.
Le troisième est la propriété intellectuelle : du code interne ou un document stratégique envoyé à un service externe peut être conservé selon ses conditions d'utilisation, et le statut du code produit par l'IA dépend de ces mêmes conditions. Le quatrième touche aux applications non maintenues : l'auteur change de poste, personne ne connaît plus l'application. Le cinquième concerne les dépendances non suivies : les bibliothèques utilisées par l'application n'apparaissent dans aucun inventaire, et leurs failles ne sont corrigées par personne. Le billet Votre gain de temps ne doit pas devenir notre dette technique détaille ce que la DSI attend avant d'accepter la reprise d'une telle application. La page Risques des applications générées par l'IA reprend ces risques sur un cas d'école, avec le contrôle qui arrête chacun.
Expérimentation ou application exploitée : comment les distinguer ?
Section intitulée « Expérimentation ou application exploitée : comment les distinguer ? »Une expérimentation sert à essayer, une application exploitée sert à travailler. La frontière se juge sur trois critères observables, pas sur la taille de l'outil : qui l'utilise en dehors de son auteur, quelles données réelles il reçoit, et ce qu'il peut faire ou lire dans un autre système de l'entreprise.
Un prototype que l'auteur seul ouvre sur son poste, avec des données fictives, reste une expérimentation : il demande peu de règles, par exemple l'interdiction d'y mettre des données réelles. Dès que des collègues s'en servent, qu'il lit des données clients ou qu'il se connecte à un outil interne, il devient une application exploitée. Elle a alors besoin d'un propriétaire désigné, d'un inventaire des dépendances, de contrôles d'accès, de journaux et d'une procédure de retrait. Le guide Les bases de l'IAM explique comment attribuer à chaque personne ou application les seuls droits dont elle a besoin.
Un test rapide : si l'auteur partait demain, le service s'arrêterait-il et quelqu'un s'en apercevrait-il ? Si oui, l'application est exploitée, même si personne ne l'a jamais déclarée.
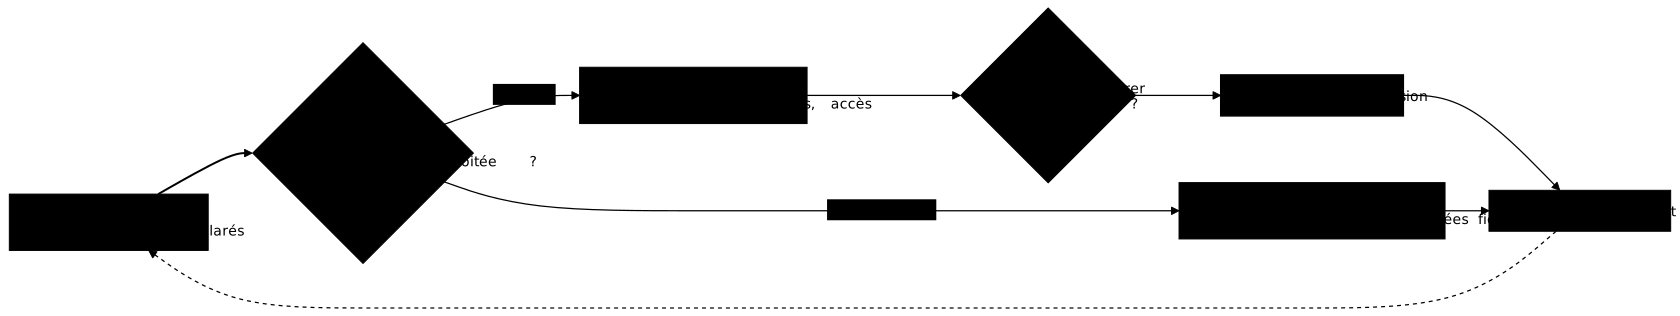
Le schéma suivant montre la gestion du shadow AI comme un cycle, pas comme une opération ponctuelle. Suivez le chemin d'un usage découvert : il est classé, puis il reçoit soit des règles minimales, soit une décision (interdire, encadrer ou accueillir) qui est ensuite appliquée. La flèche pointillée de retour rappelle que de nouveaux outils apparaissent chaque mois.
Comment détecter le shadow AI ?
Section intitulée « Comment détecter le shadow AI ? »Aucune méthode ne voit tout : on combine des sources techniques et des sources humaines. Les sources techniques repèrent les services connus. Les sources humaines révèlent ce que le réseau ne voit pas, comme un outil utilisé depuis un téléphone personnel. Six méthodes se complètent.
Un proxy est le serveur par lequel passe le trafic web sortant : ses journaux indiquent quels domaines de services d'IA sont contactés, et par combien de postes. Un CASB (Cloud Access Security Broker) est un outil placé entre les utilisateurs et les services cloud, qui les identifie et applique des règles. Une forge est la plateforme qui héberge les dépôts de code de l'entreprise. Le tableau dit, pour chaque méthode, ce qu'elle voit et ce qui lui échappe.
| Méthode | Ce qu'elle montre | Ce qu'elle ne voit pas |
|---|---|---|
| Proxy et journaux réseau | Les connexions vers des services d'IA connus | Les appareils hors du réseau d'entreprise |
| CASB | Les services cloud utilisés et leur niveau de risque | Les outils absents de son catalogue |
| Inventaire des extensions | Les extensions installées sur les postes gérés | Les postes non gérés |
| Enquête auprès des équipes | Les usages, les raisons, les besoins réels | Ce que les gens n'osent pas dire |
| Notes de frais et abonnements | Les services payés par carte ou remboursés | Les offres gratuites |
| Forge et dépôts | Les applications et les secrets exposés | Ce qui n'a pas de code versionné |
Un SIEM, qui centralise les journaux de sécurité, sert à recouper ces sources.
L'enquête est souvent sous-employée, alors qu'elle révèle ce que les journaux ne montrent pas. Elle fonctionne si elle est annoncée sans sanction : sans cela, les usages se cachent davantage. La revue des abonnements et des notes de frais repère les services payants. Côté forge, on cherche les nouveaux dépôts, les fichiers de configuration d'assistants de code et les secrets avec un scanner, comme décrit dans Secrets scanning.
Faut-il interdire l'IA générative en entreprise ?
Section intitulée « Faut-il interdire l'IA générative en entreprise ? »Interdire ne supprime pas l'usage, cela le rend invisible. Un employé qui a trouvé un gain de temps le garde, depuis son téléphone ou un compte personnel. Pour décider, comparez trois options selon leurs effets, pas selon leur apparence de fermeté.
| Option | Ce qui se passe | Avantage | Risque |
|---|---|---|---|
| Interdire | Les services d'IA sont bloqués, l'usage est prohibé | Règle simple, risque réduit sur les postes contrôlés | Usage déplacé hors de portée, aucune visibilité, perte de l'avantage |
| Encadrer | L'usage est permis selon des règles : outils autorisés, données interdites, déclaration | Équilibre entre vitesse et contrôle | Demande de la formation, du suivi et des moyens de détection |
| Accueillir sur une plateforme | La DSI fournit un outil approuvé et un lieu pour héberger les applications des métiers | Les usages sortent de l'ombre, les contrôles sont intégrés | Coût de mise en place, plateforme à maintenir |
Le tableau se lit de gauche à droite : chaque option change ce que l'entreprise voit. Les trois ne s'excluent pas. Une posture courante interdit certaines données (un secret, une donnée de santé, un contrat sensible), encadre l'usage général, et accueille les applications utiles sur une plateforme maintenue par la DSI.
Un point de droit s'ajoute en Europe. Depuis le 27 juillet 2026, l'article 4 du règlement européen sur l'IA (AI Act, règlement (UE) 2024/1689), tel que modifié par le règlement (UE) 2026/1744, demande aux fournisseurs de systèmes d'IA et aux déployeurs (les organisations qui les utilisent sous leur propre responsabilité, comme votre entreprise) de prendre des mesures pour soutenir la maîtrise de l'IA de leur personnel, sans devoir garantir un niveau précis à chaque personne. Quelle que soit l'option retenue, il est prudent de garder une trace des formations données aux équipes.
La décision elle-même (qui tranche, qui accepte le risque, comment la formaliser) relève de la gouvernance du système d'information. Cette page donne les éléments pour la préparer. La leçon Gouvernance détaille qui décide et quelles preuves exiger, et le référentiel SOCLE sur l'IA liste les exigences techniques correspondantes.
Par où commencer : les premiers gestes
Section intitulée « Par où commencer : les premiers gestes »On pose un cadre et on regarde avant d'interdire. Cinq gestes, dans cet ordre, suffisent à passer de l'ignorance à une première maîtrise.
- Écrire une règle sur les données. Une page courte liste ce qui ne sort jamais vers un service externe : secrets, données de santé, contrats, code propriétaire.
- Fournir un outil approuvé. Les gens utilisent un outil non validé parce qu'aucun autre n'existe.
- Lancer la découverte. Enquête auprès des équipes, puis revue des journaux du proxy sur quelques semaines et des abonnements.
- Inventorier avec un propriétaire. Chaque application exploitée reçoit un nom, un responsable et la liste de ses accès. Cette liste comprend les secrets que l'application utilise : le guide Inventorier et classer ses secrets montre comment les recenser.
- Prévoir une revue régulière. Les outils changent, la liste doit être mise à jour à date fixe.
Ces gestes ne demandent aucun achat. Ils créent surtout une habitude : déclarer est plus facile que cacher, et les équipes savent à qui s'adresser. La page Pourquoi la sécurité échoue en pratique replace le shadow AI parmi les autres causes d'échec de la sécurité.
À retenir
Section intitulée « À retenir »- Le shadow AI est l'usage d'outils d'IA que l'entreprise n'a pas validés, de l'assistant conversationnel à l'application générée par un métier.
- C'est un cas particulier du shadow IT, aggravé par du texte libre envoyé à l'extérieur et par des applications que personne n'a relues.
- Le citizen development encadré est la version acceptée du même phénomène : la DSI connaît la plateforme et fixe les règles.
- Une application devient exploitée dès que des collègues s'en servent, qu'elle lit des données réelles ou qu'elle se connecte à un système interne.
- La découverte combine proxy, CASB, extensions, enquête, abonnements et forge, parce qu'aucune source ne voit tout.
- Interdire rend l'usage invisible. Encadrer et accueillir le rendent visible et contrôlable.
- Commencer par une règle sur les données, un outil approuvé et une première découverte.
Contrôle de connaissances
Section intitulée « Contrôle de connaissances »Ces huit questions portent sur la définition du shadow AI, sa différence avec le shadow IT, les moyens de le détecter et le choix entre interdire, encadrer ou accueillir.
Contrôle de connaissances
Validez vos connaissances avec ce quiz interactif
Informations
- Le chronomètre démarre au clic sur Démarrer
- Questions à choix multiples, vrai/faux et réponses courtes
- Vous pouvez naviguer entre les questions
- Les résultats détaillés sont affichés à la fin
Lance le quiz et démarre le chronomètre
Vérification
(0/0)Score par domaine
Un domaine regroupe plusieurs guides et reçoit plusieurs questions : son score est plus fiable qu'un score par thème, qui porte souvent sur une seule question.
Bilan
Points forts
Aucun sujet réussi à 80 % sur au moins deux questions pour l’instant.
Points faibles
Aucun sujet sous le seuil de réussite.
À faire ensuite
Des indices pour retenter votre chance ?
Continuer le cours : Risques des applications générées par l'IA
Nouveau quiz complet avec des questions aléatoires
Retravailler uniquement les questions ratées
Retour à la liste des certifications