Une frontière de confiance est la ligne où un flux de données passe d'une zone de confiance à une autre : de l'Internet vers un service exposé, d'un utilisateur vers l'API server, d'un conteneur vers son nœud. C'est là que les menaces se concentrent, et c'est là qu'on pose les contrôles. Cette leçon s'adresse à qui exploite ou audite un cluster et prépare la KCSA. Vous y tracez les frontières d'un cluster, vous suivez des flux de données à travers elles, vous dessinez le diagramme de flux d'une application, puis vous appliquez STRIDE à un flux exposé. Cette méthode pose six questions de menace, et chacune mène à un contrôle Kubernetes.
Ce que vous allez apprendre
Section intitulée « Ce que vous allez apprendre »- Définir une frontière de confiance et tracer les principales d'un cluster
- Suivre un flux de données et repérer chaque frontière qu'il franchit
- Dessiner le diagramme de flux de données d'une application hébergée sur le cluster
- Appliquer STRIDE à un flux qui franchit une frontière et nommer le contrôle qui répond
- Distinguer STRIDE de MITRE ATT&CK et choisir l'un ou l'autre selon le moment
Prérequis
Section intitulée « Prérequis »Cette leçon prolonge Les 4C de la sécurité cloud native et Sécuriser l'infrastructure sous le cluster, dont elle reprend les couches et les points d'entrée. Elle suppose aussi que vous connaissez le RBAC, les NetworkPolicies et les Secrets. Vous n'avez pas besoin de connaître STRIDE : la leçon en définit les six catégories avant de s'en servir.
Qu'est-ce qu'une frontière de confiance ?
Section intitulée « Qu'est-ce qu'une frontière de confiance ? »Une frontière de confiance sépare deux zones qui n'ont pas le même niveau de confiance. Ce qui vient de l'autre côté ne doit pas être cru sur parole : il faut le vérifier (qui est-ce ?), le limiter (que peut-il faire ?) et le tracer (qu'a-t-il fait ?). Tant qu'un flux reste dans une zone dont les composants se font mutuellement confiance, il demande moins d'attention que celui qui traverse une frontière.
Le niveau de confiance se juge à ce que l'autre côté peut faire de mal. Un Pod du même namespace, écrit par la même équipe, est plus digne de confiance qu'un client sur Internet. Un autre namespace, ou un autre Pod exposé au public, l'est moins.
Quelles sont les frontières d'un cluster Kubernetes ?
Section intitulée « Quelles sont les frontières d'un cluster Kubernetes ? »Un cluster compte six frontières principales. Le schéma les numérote de ① à ⑥ : chaque trait numéroté est un flux qui franchit une frontière. Regardez les traits en pointillés (⑤ et ⑥) : ils vont du conteneur vers le système du nœud, puis du nœud vers le cloud. On les oublie facilement, parce qu'ils ne passent pas par l'API server : le RBAC et l'admission ne voient pas ces appels. L'admission ne filtre que les requêtes d'écriture envoyées à l'API (création, modification, suppression d'un objet) : elle peut refuser une configuration dangereuse avant le démarrage du Pod, mais elle ne voit ni les lectures, ni ce que fait ensuite le conteneur.
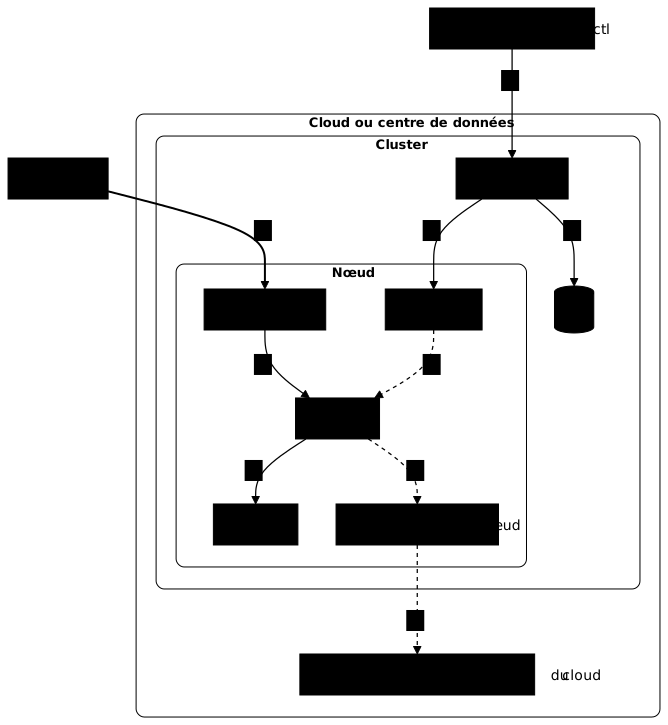
Les cadres de ce schéma (cloud, cluster, nœud) montrent où se trouvent les composants, ils ne délimitent pas des zones de confiance. Ce sont les numéros qui marquent les frontières : deux traits portent le même numéro quand ils franchissent la même frontière, comme ⑤ entre le nœud et le conteneur, que le kubelet y démarre le Pod A ou que le Pod A atteigne le système du nœud.
Le tableau rappelle, pour chaque frontière, ce qui la garde. Les contrôles sont ceux de la formation : ils ne se redisent pas ici.
| Frontière | Ce qui la franchit | Contrôle qui la garde |
|---|---|---|
| ① Internet vers service exposé | Requêtes de clients non identifiés | Ingress avec TLS, NetworkPolicy |
| ② Utilisateur vers API server | Commandes kubectl | Authentification, RBAC, audit |
| ③ API server vers etcd et kubelet | L'état du cluster, les Pods à lancer | Certificats (PKI), accès limité à etcd |
| ④ Pod vers Pod | Appels réseau entre applications | NetworkPolicy, mTLS |
| ⑤ Conteneur vers nœud | Appels système, volumes, privilèges | securityContext, Pod Security Standards |
| ⑥ Nœud vers cloud | Identifiants et métadonnées du fournisseur | IAM minimal, blocage des métadonnées (voir la leçon précédente) |
La frontière ⑤ est celle que vise une évasion de conteneur : un attaquant qui sort du conteneur arrive sur le nœud, donc dans la zone dont dépendent tous les Pods qu'il héberge.
Comment suivre un flux de données à travers les frontières ?
Section intitulée « Comment suivre un flux de données à travers les frontières ? »Pour suivre un flux, partez de l'émetteur et nommez chaque composant que la donnée traverse jusqu'à sa destination. À chaque changement de zone, notez la frontière. Trois flux de la vie du cluster montrent la démarche.
Le premier est une commande kubectl apply. Elle part de votre poste, franchit la frontière ② pour atteindre l'API server, puis l'API server écrit l'objet dans etcd (frontière ③). Le kubelet du nœud concerné interroge l'API server pour récupérer les Pods qui lui sont destinés (frontière ③ encore), et le conteneur démarre sur le nœud (frontière ⑤).
Le deuxième est la lecture d'un Secret avec kubectl get secret. La requête franchit ②, l'API server lit le Secret dans etcd (③) et le renvoie. Un Secret monté dans un Pod prend un chemin voisin : le kubelet le récupère auprès de l'API server (③) puis le rend disponible au conteneur sur le nœud (⑤).
À chaque franchissement se pose la même question : qui peut lire ici ? Le RBAC répond pour ②, le chiffrement au repos pour le disque d'etcd, comme le décrit Protéger les Secrets d'un cluster Kubernetes.
Le troisième est l'appel d'un Pod à un autre Pod. Il franchit la frontière ④ dès que les deux Pods sont dans des namespaces différents ou n'ont pas la même exposition. Sans NetworkPolicy, rien ne filtre ce flux, et sans TLS mutuel (mTLS) rien n'authentifie l'appelant.
Comment dessiner le diagramme de flux de données d'une application ?
Section intitulée « Comment dessiner le diagramme de flux de données d'une application ? »Un diagramme de flux de données (DFD) montre les acteurs, les composants, les flux entre eux et les frontières de confiance. Un DFD se compose de quatre éléments : les acteurs (un client), les composants (un Pod, une base), les flux (une flèche avec son protocole) et les frontières (un cadre autour d'une zone).
Pour une application de boutique, le diagramme tient en quatre flux. Regardez les cadres : chaque flèche qui sort d'un cadre ou entre dans un autre franchit une frontière.
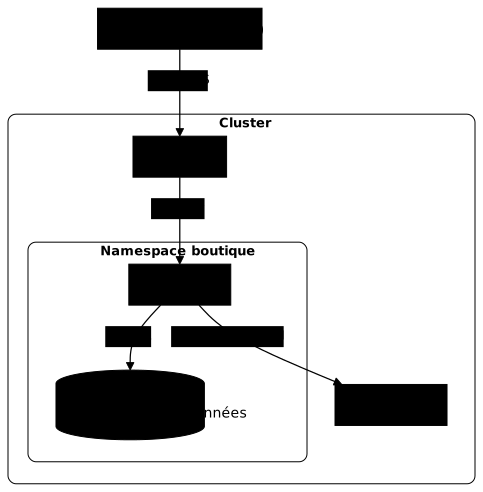
Le client est hors du cluster : F1 franchit la frontière ①. L'Ingress est en dehors du namespace de l'application : F2 passe d'un namespace à un autre, c'est la frontière ④. F3 reste dans le namespace, donc dans une zone plus homogène. F4 va vers l'API server : c'est un client de l'API, ici un Pod au lieu d'un utilisateur, comme pour la frontière ②.
Comment construire le DFD de votre propre application ?
Section intitulée « Comment construire le DFD de votre propre application ? »Quatre gestes suffisent, toujours dans cet ordre.
- Listez les acteurs et les composants : qui envoie une requête, qui la reçoit, qui stocke les données.
- Tracez un cadre par zone de confiance : l'Internet, le cluster, chaque namespace.
- Dessinez une flèche par échange, avec son protocole. Dans cette leçon, elle part de celui qui ouvre la connexion, même si les données circulent dans les deux sens : c'est l'initiateur qu'une NetworkPolicy filtre, et la flèche dit donc tout de suite quelle règle écrire.
- Marquez les flèches qui sortent d'un cadre : ce sont elles que vous analyserez avec STRIDE.
Appliquez ces gestes à une variante de la boutique. Le Pod web ne parle plus à la base de données : il dépose chaque commande dans une file de messages, un Pod broker du namespace messagerie, partagé avec d'autres équipes. Un Pod de facturation du namespace boutique lit cette file, puis écrit dans la base. Les acteurs et les composants sont le client, l'Ingress, le Pod web, la file, le Pod de facturation et la base. Les cadres sont l'Internet, le cluster, le namespace boutique (web, facturation et base) et le namespace messagerie (la file).
Le tableau numérote les flux de V1 à V5 (V comme variante) pour ne pas les confondre avec ceux du diagramme précédent. Il dit lesquels sortent d'un cadre.
| Flux | De vers, protocole | Frontière franchie |
|---|---|---|
| V1 | Client vers Ingress, HTTPS | Oui, ① : de l'Internet vers le cluster |
| V2 | Ingress vers Pod web, HTTP | Oui, ④ : vers le namespace boutique |
| V3 | Pod web vers la file, AMQP (un protocole de messagerie courant) | Oui, ④ : de boutique vers messagerie |
| V4 | Pod de facturation vers la file, AMQP | Oui, ④ : de boutique vers messagerie |
| V5 | Pod de facturation vers la base, SQL | Non : même namespace |
La flèche V4 part du Pod de facturation, car c'est lui qui se connecte à la file pour y lire. Seul V5 reste à l'intérieur d'un cadre. La file est un composant partagé : elle ajoute deux frontières ④ à garder, V3 et V4. Sans NetworkPolicy, rien ne limite qui peut joindre la file, et sans authentification de la file elle-même, un autre Pod du cluster peut y déposer de fausses commandes. STRIDE sert justement à poser ces questions, flux par flux.
Pour approfondir la méthode, le guide Threat modeling avec STRIDE donne un gabarit de DFD minimal et montre comment en tirer une session de travail.
Comment appliquer STRIDE à un flux qui franchit une frontière ?
Section intitulée « Comment appliquer STRIDE à un flux qui franchit une frontière ? »STRIDE est une méthode de modélisation de menaces qui pose six questions à chaque flux ou composant. Son nom est l'acronyme de Spoofing (usurpation), Tampering (falsification), Repudiation (répudiation), Information disclosure (divulgation d'information), Denial of service (déni de service) et Elevation of privilege (élévation de privilèges). Appliquez-la au flux le plus exposé du DFD de la boutique, celui qui franchit la frontière la plus extérieure : F1, du client vers l'Ingress.
Le tableau pose une question par catégorie et nomme le contrôle Kubernetes ou voisin qui y répond. Lisez-le ligne par ligne : une menace sans contrôle dans la dernière colonne est une menace à traiter.
| Catégorie | Question posée au flux F1 | Contrôle qui répond |
|---|---|---|
| Usurpation | Quelqu'un peut-il se faire passer pour le serveur ou pour un client ? | Un certificat TLS valide sur l'Ingress, géré par cert-manager, et l'authentification de l'application |
| Falsification | La requête peut-elle être modifiée en chemin ? | Le chiffrement TLS protège aussi l'intégrité du flux |
| Répudiation | Pourra-t-on prouver qui a fait quoi ? | Les journaux d'accès du contrôleur Ingress, conservés hors du Pod |
| Divulgation d'information | Des données peuvent-elles fuiter vers un tiers ? | TLS, et des règles d'Ingress limitées aux chemins publics |
| Déni de service | Le flux peut-il saturer le Pod ? | requests et limits et mise à l'échelle des Pods exposés |
| Élévation de privilèges | Un Pod compromis peut-il obtenir plus de droits ? | securityContext et NetworkPolicy qui limite ce que l'Ingress atteint |
Un même flux ne produit pas toujours six menaces réelles. STRIDE donne les questions, pas les réponses : pour chaque case, la décision est d'accepter le risque, de le réduire ou de le transférer.
Les réponses changent avec le flux. Sur le flux F4, l'application qui appelle l'API server, les mêmes questions donnent d'autres réponses : l'usurpation vise le jeton du compte de service, l'élévation de privilèges vise un Role trop large, et la répudiation relève du journal d'audit.
Comment passer du résultat de l'analyse au contrôle à poser ?
Section intitulée « Comment passer du résultat de l'analyse au contrôle à poser ? »Une analyse STRIDE produit une liste de menaces. Pour chacune, trois gestes mènent à un contrôle. D'abord, la rattacher à une frontière du tableau précédent, qui indique déjà quel contrôle de la formation la garde. Ensuite, vérifier si ce contrôle est en place sur votre cluster. Enfin, s'il manque, écrire une exigence testable (par exemple « toute requête vers le Pod web passe par TLS ») plutôt qu'un souhait vague.
Pour choisir par quoi commencer, prenez d'abord les flux qui franchissent une frontière avec l'extérieur du cluster : ce sont les plus exposés. Le guide générique détaille la priorisation par probabilité et impact, ainsi que la rédaction des exigences, dans Threat modeling avec STRIDE.
STRIDE ou MITRE ATT&CK : lequel employer, et quand ?
Section intitulée « STRIDE ou MITRE ATT&CK : lequel employer, et quand ? »STRIDE et MITRE ATT&CK répondent à deux questions différentes, à deux moments différents. STRIDE part de la conception : pour chaque composant et chaque flux, quelles menaces peuvent peser ici ? On l'emploie avant ou pendant la construction d'un système, pour décider quels contrôles poser. MITRE ATT&CK part des comportements observés chez des adversaires, rangés par tactiques (accès initial, persistance, accès aux identifiants, etc.) : on l'emploie pour vérifier qu'on détecte ces comportements ou pour construire un scénario d'attaque. La page MITRE ATT&CK détaille la matrice.
Les deux se complètent : STRIDE dit où chercher dans un design, ATT&CK dit comment un attaquant procède en pratique. Le guide Menace, risque, vulnérabilité, attaque situe STRIDE, ATT&CK et d'autres méthodes comme PASTA les unes par rapport aux autres.
À retenir
Section intitulée « À retenir »- Une frontière de confiance sépare deux zones de confiance différentes ; c'est là qu'on concentre vérification, limitation et traçabilité.
- Un cluster compte six frontières principales : Internet vers service exposé, utilisateur vers API server, API server vers etcd et kubelet, Pod vers Pod, conteneur vers nœud, nœud vers cloud.
- Pour suivre un flux, partez de l'émetteur, nommez chaque composant traversé et notez chaque changement de zone.
- Un diagramme de flux de données tient en acteurs, composants, flux et frontières ; on trace un cadre par zone de confiance et on marque les flux qui en sortent.
- STRIDE pose six questions à chaque flux qui franchit une frontière ; chaque menace trouvée se rattache à un contrôle de la formation.
- STRIDE sert la conception et ATT&CK décrit les comportements d'un adversaire : on emploie l'un pour décider des contrôles, l'autre pour vérifier la détection.
Contrôle de connaissances
Section intitulée « Contrôle de connaissances »Neuf questions de raisonnement sur les frontières, les flux et STRIDE.
Contrôle de connaissances
Validez vos connaissances avec ce quiz interactif
Informations
- Le chronomètre démarre au clic sur Démarrer
- Questions à choix multiples, vrai/faux et réponses courtes
- Vous pouvez naviguer entre les questions
- Les résultats détaillés sont affichés à la fin
Lance le quiz et démarre le chronomètre
Vérification
(0/0)Score par domaine
Un domaine regroupe plusieurs guides et reçoit plusieurs questions : son score est plus fiable qu'un score par thème, qui porte souvent sur une seule question.
Bilan
Points forts
Aucun sujet réussi à 80 % sur au moins deux questions pour l’instant.
Points faibles
Aucun sujet sous le seuil de réussite.
À faire ensuite
Des indices pour retenter votre chance ?
Continuer le cours : Scénarios d'attaque dans un cluster
Nouveau quiz complet avec des questions aléatoires
Retravailler uniquement les questions ratées
Retour à la liste des certifications