Un attaquant qui prend le contrôle d'une application dans un cluster Kubernetes suit souvent un chemin en trois temps : exécuter du code dans un conteneur, obtenir plus de droits, puis atteindre le nœud ou les autres services par le réseau. Cette leçon décrit ces trois scénarios du côté de l'attaquant, étape par étape, puis associe à chaque étape la défense qui l'arrête. Elle s'adresse à celui qui connaît déjà le vocabulaire de Kubernetes et prépare le domaine « Kubernetes Threat Model » de la certification KCSA. Elle ne rejoue aucune attaque : les défenses ont leurs propres leçons, liées au fil du texte.
Ce que vous allez apprendre
Section intitulée « Ce que vous allez apprendre »- Lire un scénario d'attaque comme une suite d'étapes, avec ce que l'attaquant obtient à chacune.
- Décrire l'exécution de code malveillant dans un conteneur.
- Décrire une élévation de privilèges depuis un conteneur.
- Décrire un attaquant sur le réseau du cluster.
- Dire pour chaque défense si elle prévient, confine ou détecte, et nommer la première qui arrête un scénario.
Prérequis
Section intitulée « Prérequis »- Savoir ce qu'est un Pod et lire un manifeste YAML.
- Connaître le principe de RBAC, qui décide ce qu'un compte de service a le droit de faire.
- Avoir suivi la leçon Frontières de confiance et STRIDE, qui situe MITRE ATT&CK face à STRIDE. Les tactiques employées ici (accès initial, exécution, élévation de privilèges) sont expliquées au fil de la page ; pour aller plus loin, la page MITRE ATT&CK détaille la matrice et Après l'intrusion décrit ce que l'attaquant fait une fois entré.
Comment lire un scénario d'attaque ?
Section intitulée « Comment lire un scénario d'attaque ? »Un scénario se lit en quatre éléments : le point d'entrée, les étapes, ce que l'attaquant obtient à chaque étape, et la défense qui l'arrête. Cette grille évite de classer les défenses en liste : elle les place sur le chemin de l'attaquant, là où elles servent.
Chaque défense joue un rôle parmi trois. Elle prévient quand elle refuse la condition dont l'attaque a besoin, avant même qu'elle serve. Elle confine quand l'attaque a lieu mais que ses effets restent dans un périmètre réduit. Elle détecte quand elle laisse passer mais lève une alerte à temps pour réagir.
Le schéma montre le chemin principal de cette leçon. Les flèches épaisses sont les étapes de l'attaquant, de l'application compromise au contrôle du nœud ; les flèches en pointillé désignent la défense qui agit à chaque étape.
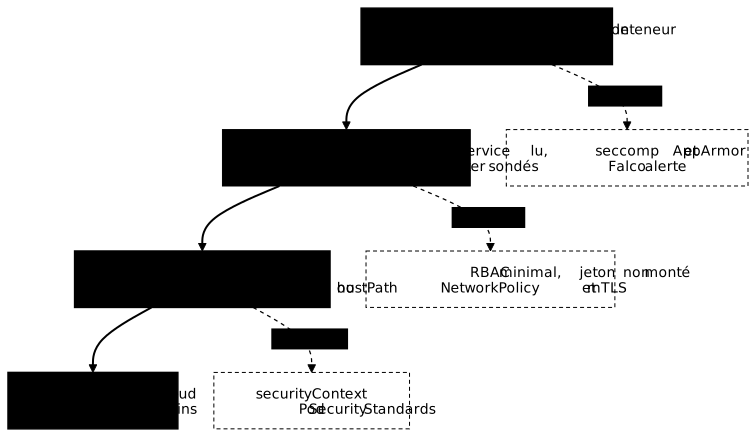
Comment un attaquant exécute-t-il du code malveillant dans un conteneur ?
Section intitulée « Comment un attaquant exécute-t-il du code malveillant dans un conteneur ? »L'attaquant exécute du code dans un conteneur par trois entrées principales : une faille de l'application, une image piégée, ou un shell déjà ouvert dans un conteneur qu'il a pu atteindre. Dans les trois cas, il obtient d'abord les droits du processus du conteneur, rien de plus.
Ce que ce processus lui donne dépend de la configuration du Pod. Il lit les variables d'environnement et les fichiers montés, donc les secrets que l'application utilise. Il écrit dans le système de fichiers du conteneur si celui-ci n'est pas en lecture seule. Il atteint le réseau du cluster comme n'importe quel Pod. Enfin, Kubernetes monte par défaut un jeton de compte de service dans le Pod : l'attaquant peut l'utiliser pour appeler l'API du cluster avec les droits de ce compte, dans la limite de ce que RBAC lui accorde.
Les défenses se placent à trois niveaux. Une image minimale, issue d'une chaîne maîtrisée, réduit les entrées et les outils disponibles : c'est le sujet de la leçon Supply Chain Security. Un processus non-root dans un système de fichiers en lecture seule limite ce qu'il peut modifier, ce qui relève du Security Context. Les profils seccomp et AppArmor restreignent les appels système et les accès du processus : ils confinent. Enfin, Falco observe l'activité des conteneurs et signale par exemple l'ouverture d'un shell : il détecte, il ne remplace pas une défense qui empêche.
Comment une élévation de privilèges sort-elle du conteneur ?
Section intitulée « Comment une élévation de privilèges sort-elle du conteneur ? »Une élévation de privilèges part d'un conteneur compromis et cherche à obtenir plus de droits que ceux du conteneur : ceux du nœud, ou ceux d'un compte puissant de l'API. Elle n'est possible que si la configuration du Pod ou du compte de service l'a permise d'avance. Chaque cause du tableau est un réglage qu'on peut refuser.
| Ce qui la rend possible | Ce que l'attaquant obtient | Défense qui la prévient |
|---|---|---|
Conteneur privilégié (privileged: true) | Un accès quasi complet au nœud | Pod Security Standards, niveau Baseline ou Restricted |
Namespaces de l'hôte partagés (hostPID, hostNetwork, hostIPC) | La vue des processus ou du réseau de l'hôte | Pod Security Standards, niveau Baseline ou Restricted |
Montage hostPath | La lecture et l'écriture de fichiers du nœud | Pod Security Standards, niveau Baseline ou Restricted |
Capabilities Linux en trop, allowPrivilegeEscalation non bloqué | Des pouvoirs de root plus larges que le besoin | securityContext : retirer les capabilities et bloquer l'escalade ; le niveau Restricted des Pod Security Standards l'impose |
| Compte de service trop puissant | Des droits étendus sur l'API du cluster | RBAC minimal, et automountServiceAccountToken: false si l'application n'appelle pas l'API |
Ces réglages ne sont pas équivalents. Les quatre premières lignes ouvrent la voie vers le nœud : c'est l'évasion du conteneur. La dernière donne accès à l'API, et c'est une autre voie : un conteneur parfaitement isolé reste dangereux si son compte de service peut lire tous les Secrets du cluster.
Le Pod Security Admission refuse ces configurations à la création du Pod. Il prévient donc, avant tout démarrage, mais il ne retire rien aux Pods déjà en cours d'exécution. Pour le compte de service, la leçon RBAC enseigne à n'accorder que le nécessaire, et les journaux d'audit permettent de repérer un usage anormal du jeton : ils détectent.
Que peut faire un attaquant sur le réseau du cluster ?
Section intitulée « Que peut faire un attaquant sur le réseau du cluster ? »Dans un cluster, le réseau est plat par défaut : un Pod peut joindre tous les autres. Un attaquant qui a compromis un seul Pod peut donc sonder les autres services et, selon sa position, écouter le trafic, le modifier ou se faire passer pour un service. Un appel vers un service qui n'authentifie pas ses clients réussit sans obstacle supplémentaire.
Trois gestes d'attaquant sont à distinguer. L'écoute lit le trafic qui circule en clair entre deux Pods. L'usurpation répond à la place d'un service légitime, ou appelle un service en se faisant passer pour un client autorisé. L'appel direct exploite un service qui accepte tout appel venant du réseau interne, parce qu'il suppose que « dans le cluster » veut dire « de confiance ».
Deux défenses se complètent, comme l'explique la leçon mTLS pod-to-pod. Les NetworkPolicies filtrent les flux par adresse et par port : elles confinent, en réduisant le nombre de Pods qu'un Pod compromis peut joindre, mais elles ne chiffrent ni n'authentifient rien, et elles ne s'appliquent que si le plugin réseau du cluster les met en œuvre. Le mTLS chiffre chaque flux et vérifie l'identité des deux extrémités par certificat : il prévient l'écoute et l'usurpation. Aucune des deux ne remplace l'authentification que le service lui-même doit exiger.
Quelle défense arrête quel scénario ?
Section intitulée « Quelle défense arrête quel scénario ? »Chaque défense de la formation agit sur une étape précise, avec un rôle précis. Ce tableau les place côte à côte pour que le rôle (prévenir, confiner ou détecter) se lise avec l'étape qu'elle traite.
| Scénario et étape | Défense | Rôle | Leçon |
|---|---|---|---|
| Code malveillant : processus exécuté dans le conteneur | securityContext (non-root, système de fichiers en lecture seule) | Confine | Security Context |
| Code malveillant : appels système et accès du processus | seccomp, AppArmor | Confine | seccomp, AppArmor |
| Code malveillant : shell ouvert dans le conteneur | Falco | Détecte | Falco |
Élévation de privilèges : conteneur privilégié, hostPath, namespaces de l'hôte | Pod Security Standards | Prévient | Pod Security Standards |
| Élévation de privilèges : capabilities en trop | securityContext, Pod Security Standards (Restricted) | Prévient | Security Context |
| Élévation de privilèges : compte de service trop puissant | RBAC minimal, automountServiceAccountToken: false | Prévient, et les journaux d'audit détectent | RBAC, Audit logs |
| Attaquant réseau : mouvement entre Pods | NetworkPolicy | Confine | NetworkPolicies |
| Attaquant réseau : écoute et usurpation | mTLS | Prévient | mTLS pod-to-pod |
Comment rejouer un scénario sur le papier ?
Section intitulée « Comment rejouer un scénario sur le papier ? »Prenez ce scénario : une application web a une faille qui permet d'exécuter une commande. L'attaquant ouvre un shell dans le conteneur, constate que le Pod est privilégié et qu'il monte / du nœud avec hostPath, puis écrit dans les fichiers du nœud. La question est de nommer la première défense qui aurait arrêté l'attaque.
On pose la défense à chaque étape. La faille de l'application n'est arrêtée par aucune défense de Kubernetes : seule la correction de l'application la ferme. Le shell peut être limité par seccomp et AppArmor, et Falco peut alerter à son ouverture. Mais la défense qui agit en premier est le Pod Security Admission, au niveau Baseline ou Restricted : il aurait refusé le manifeste du Pod privilégié, avant même son premier démarrage. Sans ce Pod, l'étape du hostPath n'aurait pas existé.
La première défense qui arrête un scénario n'est donc pas la plus proche de l'attaquant mais la plus en amont dans le temps : celle qui retire la condition avant qu'on ne s'en serve. Les défenses qui confinent ou détectent restent utiles, parce qu'elles agissent quand la prévention a échoué ou n'était pas en place.
Quelles erreurs de lecture éviter ?
Section intitulée « Quelles erreurs de lecture éviter ? »Quatre confusions reviennent. La première prend une défense qui détecte pour une défense qui protège : Falco alerte, mais l'alerte seule n'empêche pas l'action. La deuxième suppose qu'une NetworkPolicy chiffre le trafic ou en authentifie les extrémités : elle ne filtre que par adresse et par port. La troisième croit qu'activer Pod Security Admission corrige les Pods déjà lancés : il ne contrôle que les créations suivantes. La quatrième oublie le compte de service : un conteneur très durci ne protège pas l'API si son jeton porte des droits trop larges.
À retenir
Section intitulée « À retenir »- Un scénario se lit en étapes : point d'entrée, ce que l'attaquant obtient, défense qui l'arrête.
- Une défense prévient, confine ou détecte : ce rôle compte autant que son nom.
- L'exécution de code dans un conteneur donne d'abord les droits du processus, y compris le jeton de compte de service monté par défaut.
- L'élévation de privilèges exige une configuration permissive : conteneur privilégié,
hostPath, namespaces de l'hôte, capabilities en trop ou compte de service trop puissant. - Le réseau d'un cluster est plat par défaut : NetworkPolicy confine les flux, mTLS chiffre et authentifie.
- La première défense qui arrête un scénario est celle qui retire la condition le plus tôt, souvent Pod Security Admission.
Contrôle de connaissances
Section intitulée « Contrôle de connaissances »Huit questions de prédiction et de diagnostic : lire un scénario, choisir la défense qui arrête chaque étape et dire si elle prévient, confine ou détecte.
Contrôle de connaissances
Validez vos connaissances avec ce quiz interactif
Informations
- Le chronomètre démarre au clic sur Démarrer
- Questions à choix multiples, vrai/faux et réponses courtes
- Vous pouvez naviguer entre les questions
- Les résultats détaillés sont affichés à la fin
Lance le quiz et démarre le chronomètre
Vérification
(0/0)Score par domaine
Un domaine regroupe plusieurs guides et reçoit plusieurs questions : son score est plus fiable qu'un score par thème, qui porte souvent sur une seule question.
Bilan
Points forts
Aucun sujet réussi à 80 % sur au moins deux questions pour l’instant.
Points faibles
Aucun sujet sous le seuil de réussite.
À faire ensuite
Des indices pour retenter votre chance ?
Continuer le cours : Persistance : ce qu'un attaquant laisse derrière lui
Nouveau quiz complet avec des questions aléatoires
Retravailler uniquement les questions ratées
Retour à la liste des certifications