Les 4C de la sécurité cloud native (Cloud, Cluster, Container, Code) rangent les contrôles de sécurité d'une application Kubernetes en quatre couches emboîtées. Chaque couche s'appuie sur celle qui l'entoure : un conteneur parfaitement durci ne protège rien si le nœud qui l'héberge est compromis. Cette leçon s'adresse à qui exploite ou audite un cluster et prépare la certification KCSA. Vous y apprenez à nommer les couches, à expliquer pourquoi l'extérieur prime, à placer une mesure dans la bonne couche et à retrouver, pour chacune, la leçon de la formation qui enseigne le contrôle.
Ce que vous allez apprendre
Section intitulée « Ce que vous allez apprendre »- Nommer les quatre couches (cloud, cluster, conteneur, code) et dire laquelle contient laquelle
- Expliquer pourquoi une faille dans une couche extérieure affaiblit toutes celles qu'elle contient
- Placer une mesure de sécurité dans la bonne couche à partir de ce qui l'applique
- Associer à chaque couche un contrôle enseigné dans la formation
- Dire ce qui revient au fournisseur et ce qui revient à votre équipe, couche par couche
Prérequis
Section intitulée « Prérequis »Cette leçon suppose que vous savez ce qu'est un Pod et un namespace. Elle cite aussi des contrôles que vous avez déjà rencontrés dans la formation : le RBAC, les NetworkPolicies et le securityContext. Aucune commande n'est à exécuter ici, la leçon est un raisonnement.
Quelles sont les quatre couches de la sécurité cloud native ?
Section intitulée « Quelles sont les quatre couches de la sécurité cloud native ? »Le modèle des 4C range la sécurité en quatre couches emboîtées. De l'extérieur vers l'intérieur, on trouve le cloud (ou le centre de données qui héberge les machines), le cluster Kubernetes, le conteneur et le code de l'application. Chaque couche contient la suivante.
Le modèle figure au programme de la KCSA, dans le domaine « Overview of Cloud Native Security » du programme officiel. La documentation actuelle de kubernetes.io ne présente plus les 4C : la page security/overview a été retirée et redirige vers la page générale sur la sécurité de Kubernetes. Son dernier texte se lit encore dans la page d'aperçu de la sécurité du dépôt de la documentation.
Le schéma ci-dessous emboîte les couches comme des poupées russes. Regardez le grand cadre extérieur, celui du cloud : il contient toutes les autres couches. Un défaut à cet endroit touche tout ce qui se trouve à l'intérieur.
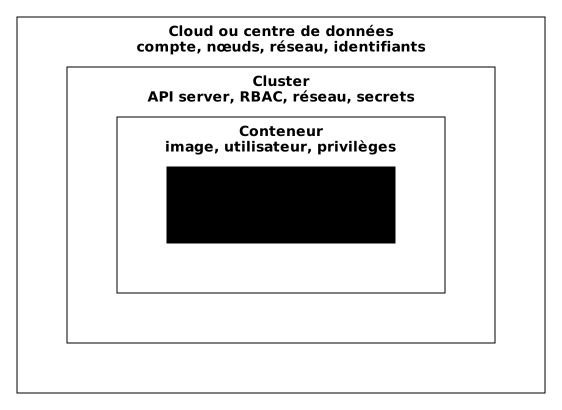
Le mot « cloud » désigne ici tout ce qui est sous Kubernetes : le compte chez un fournisseur, les machines virtuelles, le réseau et leurs identifiants. Sur des serveurs que vous hébergez vous-même, cette couche existe aussi, c'est votre centre de données.
Pourquoi une faille dans une couche extérieure affaiblit-elle toutes les autres ?
Section intitulée « Pourquoi une faille dans une couche extérieure affaiblit-elle toutes les autres ? »Un contrôle d'une couche intérieure suppose que la couche extérieure tient. Si elle cède, ce contrôle ne protège plus.
Prenons un exemple. Vous avez épinglé votre image, retiré les privilèges du conteneur et limité le RBAC. Un attaquant obtient pourtant un accès SSH administrateur sur le nœud qui exécute ce Pod. Depuis le système du nœud, il lit les fichiers du conteneur et ses variables d'environnement. Le RBAC contrôle des requêtes envoyées à l'API et le securityContext des processus lancés par le kubelet : ni l'un ni l'autre ne s'applique à un administrateur de la machine.
Le texte d'origine du modèle le disait sans détour : on ne peut pas compenser de faibles défenses dans les couches de base en agissant seulement au niveau du code. Une couche intérieure ne remplace donc jamais une couche extérieure ouverte.
Les couches extérieures, elles, limitent les dégâts d'une faille intérieure. C'est le sens de la défense en profondeur (voir Défense en profondeur : sécuriser en couches) : empiler plusieurs barrières pour qu'une seule faille ne suffise pas. Si le code de l'application a une faille et qu'un attaquant obtient un shell dans le conteneur, c'est la couche conteneur (utilisateur non root, système de fichiers en lecture seule) puis la couche cluster (NetworkPolicy, RBAC) qui limitent ce qu'il peut atteindre. Chaque couche réduit les dégâts de la faille de celle qui est à l'intérieur.
Une règle complète cette idée : le moindre privilège, qui consiste à ne donner à chaque acteur que les droits dont il a besoin. Il s'applique couche par couche : un rôle cloud minimal pour les nœuds, un rôle RBAC minimal pour un compte de service, un conteneur sans privilèges superflus, une application qui n'utilise que les dépendances nécessaires.
Que protège chaque couche, et quel contrôle la formation enseigne-t-elle ?
Section intitulée « Que protège chaque couche, et quel contrôle la formation enseigne-t-elle ? »Chaque couche a ses contrôles, et la formation en enseigne au moins un par couche. Les quatre sous-sections suivantes les nomment et renvoient à la leçon concernée, sans la redire.
Quels contrôles pour la couche cloud ?
Section intitulée « Quels contrôles pour la couche cloud ? »La couche cloud protège l'accès réseau à l'API server et aux nœuds, les identifiants que le cluster utilise pour appeler l'API du fournisseur, et l'accès à etcd, la base où le cluster conserve son état. Les contrôles typiques sont des listes de contrôle d'accès réseau, des droits d'identité minimaux pour les nœuds et la protection du service de métadonnées de l'instance. Les droits et les identités se traitent dans IAM : gérer les identités et permissions dans le cloud et dans Le moindre privilège appliqué. La leçon Sécuriser l'infrastructure sous le cluster détaille ce que cette infrastructure expose.
Quels contrôles pour la couche cluster ?
Section intitulée « Quels contrôles pour la couche cluster ? »La couche cluster protège les composants de Kubernetes et les règles qui s'appliquent aux applications. On y trouve l'autorisation par RBAC, l'isolation réseau par NetworkPolicy, les Pod Security Standards imposés à l'admission (voir aussi les contrôleurs d'admission), les Secrets avec leur chiffrement au repos, et le journal d'audit qui enregistre les requêtes faites à l'API server.
Quels contrôles pour la couche conteneur ?
Section intitulée « Quels contrôles pour la couche conteneur ? »La couche conteneur protège ce qui tourne dans un Pod. Le securityContext retire les privilèges inutiles, le scan d'images cherche les vulnérabilités connues, et l'image est épinglée par son empreinte (digest) pour qu'elle ne change pas sans que vous le sachiez, comme l'explique la leçon Supply Chain Security. Pour une isolation plus forte entre un conteneur et le noyau du nœud, les runtime sandboxes ajoutent une barrière.
Quels contrôles pour la couche code ?
Section intitulée « Quels contrôles pour la couche code ? »La couche code est celle que votre équipe écrit : l'application et ses dépendances. Les contrôles portent sur les bibliothèques tierces (analyse de composition logicielle, voir SCA), sur la recherche de défauts dans le code source (SAST) et sur les tests de l'application en fonctionnement (DAST). Cette couche est la seule dont Kubernetes ne sait rien : le cluster fait tourner le code sans le lire.
Qui s'en charge à chaque couche : le fournisseur ou votre équipe ?
Section intitulée « Qui s'en charge à chaque couche : le fournisseur ou votre équipe ? »Le fournisseur de cloud ne sécurise pas la même chose selon la couche, et la répartition dépend de l'offre. Le modèle de responsabilité partagée, détaillé dans Responsabilité partagée cloud, dit que le fournisseur sécurise l'infrastructure qu'il exploite et que vous sécurisez ce que vous y mettez. Pour Kubernetes, la page Responsabilités partagées : qui fait quoi en sécurité détaille la répartition par couche pour un cluster managé et pour un cluster auto-hébergé.
Le tableau ci-dessous donne le principe de lecture pour les quatre C. Les cases « selon l'offre » sont celles où le contrat du fournisseur décide : relisez-le avant de conclure.
| Couche | Ce qui revient au fournisseur | Ce qui revient à votre équipe |
|---|---|---|
| Cloud | Matériel, hyperviseur, réseau physique | Compte, droits IAM, règles réseau, accès aux nœuds, selon l'offre |
| Cluster | Selon l'offre : exploitation du plan de contrôle sur un cluster managé | RBAC, NetworkPolicy, Pod Security, Secrets. Tout, sur un cluster auto-hébergé |
| Conteneur | Rien sur votre image ni sur ses privilèges | Image, utilisateur, privilèges, scan |
| Code | Rien | Application et dépendances |
Le tableau se lit ainsi : plus on va vers l'intérieur, plus la part de votre équipe grandit. Sur un cluster auto-hébergé, il n'y a pas de fournisseur pour le cluster, et votre équipe porte aussi l'exploitation des composants.
Comment placer une mesure dans la bonne couche ?
Section intitulée « Comment placer une mesure dans la bonne couche ? »Pour placer une mesure, posez deux questions. La première : qui l'applique (le fournisseur, l'API server, le runtime, l'application) ? La seconde : sur quel objet agit-elle (un compte cloud, une requête à l'API, un conteneur, une dépendance) ? La couche est celle de l'élément qui fait respecter la mesure, pas celle du risque qu'elle réduit.
Un cas montre pourquoi. Interdire privileged: true dans un namespace réduit un risque du conteneur, mais ce sont les Pod Security Standards qui refusent le Pod, et ils sont appliqués par l'admission de l'API server. La mesure est donc dans la couche cluster. Le champ privileged écrit dans le manifeste, lui, relève de la couche conteneur.
| Mesure décrite | Qui l'applique, sur quoi | Couche |
|---|---|---|
| Limiter l'accès réseau à l'API server aux adresses des administrateurs | Le réseau du fournisseur, sur le trafic vers le cluster | Cloud |
| Donner aux nœuds un rôle cloud qui n'autorise que le strict nécessaire | L'IAM du fournisseur, sur l'identité des machines | Cloud |
Écrire un Role qui n'autorise que get sur les Pods | L'API server, sur les requêtes des utilisateurs | Cluster |
| Refuser un Pod privilégié dans un namespace | L'admission de l'API server, sur la création d'un Pod | Cluster |
| Scanner l'image avant de la déployer | L'outil de scan, sur le contenu de l'image | Conteneur |
| Fixer les versions des bibliothèques de l'application | Le gestionnaire de dépendances, sur le code livré | Code |
Entraînez-vous avec une mesure qui ne figure pas dans le tableau, par exemple « chiffrer les Secrets dans etcd ». La question « qui l'applique ? » donne l'API server, qui chiffre avant d'écrire. La réponse est donc la couche cluster, même si le risque visé, la lecture du disque d'un nœud du plan de contrôle, vient de l'extérieur.
Que reste-t-il quand une couche cède ?
Section intitulée « Que reste-t-il quand une couche cède ? »Prenez un Pod de la boutique que vous avez déployé dans la formation, avec ses protections, et faites céder les couches une à une, du code vers le cloud. Cet exercice mental montre ce qui tient encore à chaque étape.
| Couche qui cède | Ce qui se passe pour le Pod | Ce qui protège encore |
|---|---|---|
| Aucune | L'attaquant n'a que le port exposé | Les quatre couches |
| Code | Une dépendance vulnérable donne un shell dans le conteneur | Conteneur, cluster et cloud limitent ce qu'il atteint |
| Conteneur | Le manifeste du Pod demande root et des privilèges superflus | Le cluster peut encore refuser ce Pod à l'admission ; s'il l'accepte, il limite ses échanges, et le cloud reste fermé |
| Cluster | Aucune NetworkPolicy ni RBAC strict : le shell atteint les autres Pods et l'API | Le cloud limite encore ce que les nœuds peuvent faire chez le fournisseur |
| Cloud | L'attaquant administre le nœud ou le compte du fournisseur | Aucun contrôle du cluster : il contourne le RBAC, l'admission et les NetworkPolicies |
Lisez le tableau ligne par ligne. Les lignes Code, Conteneur et Cluster montrent des protections qui se relaient : chaque couche perdue laisse les autres limiter les dégâts. La ligne Cloud est différente. Quand la couche extérieure cède, il ne reste plus rien à l'intérieur pour compenser, parce que les contrôles des couches internes s'exécutent sur une machine ou un compte que l'attaquant maîtrise désormais.
À retenir
Section intitulée « À retenir »- Les 4C sont le cloud, le cluster, le conteneur et le code, de l'extérieur vers l'intérieur.
- Un contrôle d'une couche intérieure suppose que la couche extérieure tient : on ne compense pas une couche cloud ouverte par un code irréprochable.
- La défense en profondeur empile les couches pour que la faille de l'une soit limitée par les autres.
- On place une mesure dans la couche de ce qui la fait respecter, pas dans celle du risque qu'elle réduit.
- Le cluster contient RBAC, NetworkPolicy, Pod Security Standards, Secrets et audit ; le conteneur contient
securityContext, scan et image épinglée. - Plus on va vers l'intérieur, plus la part de votre équipe grandit ; la répartition exacte dépend de l'offre du fournisseur.
Contrôle de connaissances
Section intitulée « Contrôle de connaissances »Huit questions de raisonnement sur le placement des mesures dans les couches.
Contrôle de connaissances
Validez vos connaissances avec ce quiz interactif
Informations
- Le chronomètre démarre au clic sur Démarrer
- Questions à choix multiples, vrai/faux et réponses courtes
- Vous pouvez naviguer entre les questions
- Les résultats détaillés sont affichés à la fin
Lance le quiz et démarre le chronomètre
Vérification
(0/0)Score par domaine
Un domaine regroupe plusieurs guides et reçoit plusieurs questions : son score est plus fiable qu'un score par thème, qui porte souvent sur une seule question.
Bilan
Points forts
Aucun sujet réussi à 80 % sur au moins deux questions pour l’instant.
Points faibles
Aucun sujet sous le seuil de réussite.
À faire ensuite
Des indices pour retenter votre chance ?
Continuer le cours : Sécuriser l'infrastructure sous le cluster
Nouveau quiz complet avec des questions aléatoires
Retravailler uniquement les questions ratées
Retour à la liste des certifications