Cette page clarifie quatre termes que l'on entend constamment en cybersécurité, souvent employés à tort les uns pour les autres : menace, risque, vulnérabilité et attaque. Elle s'adresse à toute personne qui doit prioriser un correctif, discuter avec une équipe sécurité ou lire un rapport d'audit sans se perdre dans le vocabulaire. Vous y trouverez les définitions précises de chaque terme, deux scénarios concrets qui montrent comment ils s'articulent, le vocabulaire de la méthode française EBIOS Risk Manager pour relier un risque au métier, les quatre façons de traiter un risque, et une introduction aux méthodes de threat modeling (STRIDE, PASTA, MITRE ATT&CK) utilisées pour anticiper les menaces avant qu'elles ne deviennent des incidents.
Ce que vous allez apprendre
Section intitulée « Ce que vous allez apprendre »Cette page pose le vocabulaire de base de la gestion de sécurité. À l'issue de la lecture, vous saurez :
- Distinguer une vulnérabilité, une menace, une attaque et un risque sans les confondre.
- Appliquer la formule Risque = Probabilité × Impact à un cas concret.
- Analyser un scénario réel pour identifier quel maillon de la chaîne a échoué.
- Relier un risque au métier avec le vocabulaire d'EBIOS Risk Manager : valeur métier, bien support, source de risque, objectif visé, besoins de sécurité.
- Choisir parmi les quatre options de traitement d'un risque : réduire, éviter, transférer ou accepter.
- Reconnaître les grandes méthodes de threat modeling (STRIDE, PASTA, MITRE ATT&CK) et savoir laquelle choisir selon le contexte.
- Éviter l'erreur classique qui consiste à croire qu'un correctif élimine tout risque.
Vulnérabilité, menace, attaque, risque : quatre concepts à distinguer
Section intitulée « Vulnérabilité, menace, attaque, risque : quatre concepts à distinguer »Avant de plonger dans les détails, comprenons comment ces quatre concepts s'emboîtent. Imaginez une maison : une fenêtre mal fermée est une vulnérabilité. Un cambrioleur dans le quartier est une menace. Le moment où il entre par cette fenêtre est une attaque. Le risque évalue la probabilité que cela arrive et les conséquences si cela se produit.
Une faiblesse exploitable
Section intitulée « Une faiblesse exploitable »Une vulnérabilité est une faiblesse dans un système, un processus ou une organisation. Elle existe indépendamment de toute intention malveillante. C'est une porte ouverte : le problème survient quand quelqu'un décide de la franchir.
Les vulnérabilités peuvent être techniques (un serveur web sans authentification, un mot de passe stocké en clair), humaines (un employé non formé au phishing), ou organisationnelles (pas de processus de revue de code).
Ce qui caractérise une vulnérabilité, c'est qu'elle existe même sans attaquant. Elle persiste jusqu'à sa correction ou son atténuation. Sa gravité dépend de ce qu'elle permet : simple lecture de données, modification, ou prise de contrôle complète.
Un danger potentiel
Section intitulée « Un danger potentiel »Une menace est un acteur ou un événement susceptible d'exploiter une vulnérabilité. Elle représente le qui ou le quoi qui pourrait causer un dommage.
Les menaces se répartissent en plusieurs catégories. Les acteurs humains incluent les cybercriminels, les employés malveillants, les hacktivistes et les États-nations (leurs profils sont détaillés dans Qui attaque et pourquoi ?). Les événements naturels comme les incendies, inondations ou coupures électriques constituent aussi des menaces. Les défaillances techniques (pannes matérielles, corruption de données) et les erreurs humaines (suppression accidentelle, mauvaise configuration) complètent le tableau.
Une menace existe indépendamment de la présence d'une vulnérabilité. Un attaquant motivé reste une menace même si aucune faille n'est actuellement connue dans votre système. Il attend simplement l'opportunité.
L'exploitation en action
Section intitulée « L'exploitation en action »Une attaque est la réalisation concrète d'une menace qui exploite une vulnérabilité. C'est le passage à l'acte, le moment où les conditions se réunissent pour causer un dommage réel.
L'attaque nécessite trois éléments simultanés : une vulnérabilité exploitable, une menace capable et motivée, et une opportunité (accès au système, fenêtre de temps). Sans vulnérabilité, pas d'exploitation possible. Sans menace active, pas d'attaque. Sans opportunité, l'attaquant ne peut pas agir.
Vulnérabilité : Application web sans validation d'entrées +Menace : Attaquant externe avec connaissances SQL +Opportunité : Application exposée sur Internet =Attaque : Injection SQL permettant l'extraction de donnéesLa combinaison des facteurs
Section intitulée « La combinaison des facteurs »Le risque est le concept central de la gestion de sécurité. C'est ce qu'on évalue, ce qu'on priorise, et ce qu'on gère au quotidien. Formellement, le risque combine la probabilité qu'une menace exploite une vulnérabilité, multipliée par l'impact que cela causerait.
Risque = Probabilité × Impact
Cette formule est une simplification de la norme ISO/IEC 27005:2022, référence internationale de gestion du risque en sécurité de l'information, qui définit le niveau de risque comme la combinaison de la vraisemblance et des conséquences : l'évaluation peut être qualitative (critique, élevé, moyen, faible) ou chiffrée, et la multiplication n'en est que la forme la plus courante. Sa version 2022 a affiné la définition de la menace : on parle désormais de « source de risque » capable d'exploiter une vulnérabilité pour atteindre les actifs supports d'un processus métier, une nuance qui rapproche l'analyse de risque des enjeux business plutôt que des seuls actifs techniques.
Le risque n'est pas binaire. Il se mesure, se compare, et surtout se gère. On ne peut pas éliminer tous les risques, mais on peut les réduire à un niveau acceptable pour l'organisation.
Pour évaluer un risque, posez-vous quatre questions : Quelle faiblesse existe (vulnérabilité) ? Qui pourrait l'exploiter (menace) ? Quelle chance que cela arrive (probabilité) ? Quelles conséquences en cas d'exploitation (impact) ?
Apprendre par l'exemple : deux scénarios concrets
Section intitulée « Apprendre par l'exemple : deux scénarios concrets »La théorie prend tout son sens quand on l'applique à des situations réelles. Ces deux scénarios illustrent comment les concepts de vulnérabilité, menace, attaque et risque s'articulent dans la pratique, et comment des décisions différentes mènent à des résultats opposés.
Scénario 1 : quand le risque est sous-évalué
Section intitulée « Scénario 1 : quand le risque est sous-évalué »Une équipe découvre une vulnérabilité dans une bibliothèque utilisée par l'application principale. La correction nécessite une mise à jour majeure qui casserait des fonctionnalités existantes. L'équipe décide de reporter la correction « après la release ».
Trois semaines après, un attaquant exploite cette même vulnérabilité sur des milliers de systèmes dans le monde. L'application est compromise.
Analyse de la situation :
La vulnérabilité existait et était connue de l'équipe. La menace (attaquants exploitant cette faille) était réelle et active : d'autres organisations étaient déjà ciblées. Le risque a été sous-évalué car l'impact métier de la mise à jour semblait plus concret que le risque d'attaque. L'attaque est survenue car la fenêtre d'opportunité était ouverte.
Scénario 2 : quand le risque est géré consciemment
Section intitulée « Scénario 2 : quand le risque est géré consciemment »Une organisation utilise un système legacy (ancien, toujours en production, mais que plus personne n'ose modifier) critique pour la comptabilité. Ce système présente des vulnérabilités connues mais ne peut pas être mis à jour sans un projet de migration de 18 mois.
Plutôt que d'ignorer le problème ou de paniquer, l'équipe prend des décisions structurées : isoler le système sur un segment réseau dédié, restreindre l'accès aux seuls utilisateurs nécessaires, monitorer toute activité anormale, et planifier la migration avec un budget alloué.
Analyse de la situation :
La vulnérabilité persiste : elle n'a pas disparu. La menace reste présente, des attaquants pourraient toujours cibler ce système. Mais le risque est significativement réduit par les mesures compensatoires. Le risque résiduel est accepté en connaissance de cause, documenté, et suivi. Cet arbitrage entre correction immédiate et mesures compensatoires est un exercice quotidien en sécurité : la page Sécurité, une question de compromis détaille comment le mener sans se contenter d'un choix binaire corriger ou ignorer.
Comment ces notions s'articulent
Section intitulée « Comment ces notions s'articulent »Le schéma ci-dessous montre la relation entre ces quatre concepts. La menace ne peut causer de dommage que si elle trouve une vulnérabilité à exploiter. Cette exploitation constitue l'attaque. Le risque évalue la probabilité de cette chaîne d'événements et ses conséquences.
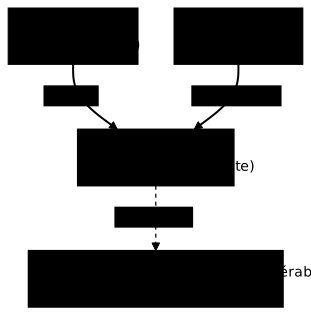
Repérer où cette chaîne peut être coupée, en corrigeant la vulnérabilité, en réduisant l'exposition à la menace, ou en supprimant l'opportunité, est précisément l'objectif du threat modeling : anticiper l'attaque avant qu'elle ne survienne plutôt que la découvrir en production.
Comment relier un risque au métier : le vocabulaire d'EBIOS Risk Manager ?
Section intitulée « Comment relier un risque au métier : le vocabulaire d'EBIOS Risk Manager ? »EBIOS Risk Manager (EBIOS RM) est la méthode française d'appréciation et de traitement du risque numérique, publiée par l'ANSSI, l'agence nationale de la sécurité des systèmes d'information, avec le soutien du Club EBIOS. Son guide, dans sa version 1.5 de septembre 2024, s'aligne sur la norme ISO/IEC 27005:2022 déjà citée plus haut. Elle ajoute au quadruplet vulnérabilité, menace, attaque, risque un vocabulaire qui part de ce que l'organisation cherche à protéger, et non de la technique : c'est ce qui permet de parler de risque avec une direction.
| Terme EBIOS RM | Définition de l'ANSSI, en clair | Exemple |
|---|---|---|
| Valeur métier | Composante importante pour l'organisation dans l'accomplissement de sa mission : un service, une fonction support, une information ou un savoir-faire | La prise de commande en ligne d'un site marchand |
| Bien support | Composante du système d'information sur laquelle repose une valeur métier, de nature numérique, physique ou organisationnelle | Le serveur web, la base de données, l'équipe d'administration |
| Besoin de sécurité | Propriété de sécurité à garantir pour une valeur métier : disponibilité, intégrité, confidentialité, traçabilité | La prise de commande doit rester disponible aux heures d'ouverture |
| Source de risque (SR) | Élément, personne, groupe ou organisation susceptible d'engendrer un risque, caractérisé par sa motivation, ses ressources et ses compétences | Un groupe criminel, un concurrent, un collaborateur |
| Objectif visé (OV) | Finalité poursuivie par une source de risque, selon ses motivations | Voler des données à des fins lucratives, se venger, bloquer l'activité |
Ce tableau se lit de haut en bas comme une chaîne qui part du métier. Une valeur métier repose sur des biens supports, et c'est sur eux que pèsent les vulnérabilités. Chaque valeur a des besoins de sécurité (ce qu'il ne faut surtout pas perdre), proches de la triade CIA. De l'autre côté, la source de risque et son objectif visé forment un couple qui précise la menace : non plus un danger vague, mais un acteur précis qui veut obtenir quelque chose précis.
Cette lecture rend la discussion plus concrète. Plutôt que de dire « notre serveur a une faille critique », on dit « un groupe criminel (source de risque) veut revendre nos données clients (objectif visé) en passant par le serveur web (bien support), ce qui détruirait la confiance dans la prise de commande (valeur métier) ». Les profils détaillés des sources de risque, leurs motivations et leurs moyens sont décrits dans la leçon Qui attaque et pourquoi ? Acteurs et motivations : cette page n'en donne que le vocabulaire.
Que faire d'un risque : les quatre options de traitement ?
Section intitulée « Que faire d'un risque : les quatre options de traitement ? »Une fois le risque évalué, il faut décider ce qu'on en fait : le réduire, l'éviter, le transférer ou l'accepter. La norme ISO/IEC 27005:2022 décrit quatre options de traitement (en anglais : risk modification, avoidance, sharing et retention, soit modifier, éviter, partager et maintenir le risque) que le tableau range sous leurs noms d'usage, et la méthode EBIOS RM les met en oeuvre dans son dernier atelier, le traitement du risque, qui produit un plan de traitement du risque. Le tableau les illustre sur le serveur web de l'exemple précédent.
| Option | Ce que l'on fait | Exemple | Ce qu'il reste |
|---|---|---|---|
| Réduire | Baisser la probabilité ou l'impact par des mesures | Corriger la faille, isoler le serveur, mettre en place des sauvegardes | Un risque résiduel |
| Éviter | Supprimer l'activité ou la fonction qui porte le risque | Retirer une fonctionnalité exposée dont personne ne se sert | Plus de risque, mais plus de service |
| Transférer | Faire porter une partie du risque à un tiers | Souscrire une assurance cyber, confier l'hébergement à un prestataire | La responsabilité et l'image de l'organisation |
| Accepter | Décider en connaissance de cause de ne rien faire de plus | Garder un système ancien isolé en attendant sa migration | Un risque documenté, suivi et assumé |
Chaque option a une limite qu'il faut connaître. Réduire ne ramène jamais le risque à zéro : il reste un risque résiduel, qu'il faut ensuite accepter ou réduire encore. Transférer déplace surtout la charge financière : une assurance paie une partie des dégâts, elle ne restaure ni les données ni la réputation. Accepter n'a de sens que si la décision est prise par la personne qui en porte la responsabilité, avec des seuils d'acceptation écrits à l'avance. EBIOS RM propose par exemple de ranger chaque risque en trois niveaux : acceptable, tolérable sous contrôle, inacceptable.
Le scénario du système ancien combine deux de ces options : l'isolement et la surveillance réduisent le risque, puis le risque restant est accepté et suivi. La page Sécurité, une question de compromis détaille comment arbitrer entre ces options quand les ressources manquent.
Threat Modeling : anticiper plutôt que réagir
Section intitulée « Threat Modeling : anticiper plutôt que réagir »Plutôt que de réagir aux attaques, les équipes matures anticipent les menaces par une analyse systématique. Le Threat Modeling (modélisation des menaces) répond à trois questions fondamentales : Qu'est-ce qu'on protège ?, Contre qui ?, et Comment pourraient-ils attaquer ?
Plusieurs méthodologies existent, chacune adaptée à un contexte différent. Le choix dépend de la complexité du système, des compétences de l'équipe, et des objectifs de l'analyse.
La méthode Microsoft
Section intitulée « La méthode Microsoft »STRIDE catégorise les menaces selon six types, formant un acronyme facile à mémoriser. Cette approche systématique permet de ne rien oublier lors de l'analyse d'un système.
Pour chaque composant de votre architecture, posez-vous la question : « Quelles menaces STRIDE s'appliquent ici ? » Un serveur d'authentification sera particulièrement concerné par le Spoofing (usurpation d'identité). Une API publique par le Denial of Service. Une base de données par l'Information Disclosure.
| Type | Signification | Exemple | Contrôle |
|---|---|---|---|
| Spoofing | Usurpation d'identité | Faux token JWT | Authentification forte |
| Tampering | Altération de données | Modification de logs | Intégrité, signatures |
| Repudiation | Déni d'action | « Je n'ai pas fait ça » | Journalisation non-répudiable |
| Information Disclosure | Fuite d'information | Données en clair interceptées | Chiffrement, contrôle d'accès |
| Denial of Service | Déni de service | Saturation de ressources | Rate limiting, scaling |
| Elevation of Privilege | Élévation de privilèges | Utilisateur devient admin | Moindre privilège, séparation |
Quand l'utiliser : idéal pour des systèmes avec des flux de données clairs, ou pour initier une équipe au threat modeling. Le guide Threat modeling avec STRIDE détaille la mise en pratique concrète : intégration dans le sprint planning, production d'un arbre de menaces, et transformation des résultats en tickets de backlog.
L'approche orientée business
Section intitulée « L'approche orientée business »PASTA (Process for Attack Simulation and Threat Analysis) est une méthodologie en 7 étapes qui aligne la sécurité sur les objectifs métier. Contrairement à STRIDE qui se concentre sur les aspects techniques, PASTA commence par comprendre ce qui a de la valeur pour l'organisation.
-
Définir les objectifs, Aligner sécurité et objectifs métier : que cherche-t-on à protéger et pourquoi ?
-
Définir le périmètre technique, Cartographier l'infrastructure concernée
-
Décomposer l'application, Identifier les flux de données et les frontières de confiance (trust boundaries)
-
Analyser les menaces, Identifier les menaces spécifiques au contexte de l'organisation
-
Analyser les vulnérabilités, Scanner et corréler avec les menaces identifiées
-
Modéliser les attaques, Construire des arbres d'attaque montrant les chemins possibles
-
Analyser les risques et impacts, Prioriser selon l'impact business, pas seulement technique
Quand l'utiliser : pour des projets complexes où l'impact business doit guider la priorisation des efforts de sécurité.
Les techniques réelles des attaquants
Section intitulée « Les techniques réelles des attaquants »Le framework MITRE ATT&CK, entretenu par le MITRE, un centre de recherche américain à but non lucratif spécialisé en cybersécurité, ne propose pas une méthodologie de threat modeling à proprement parler, mais catalogue les techniques réellement utilisées par les attaquants, observées sur le terrain et documentées à partir d'incidents réels. C'est une base de connaissances précieuse pour valider que vos contrôles couvrent les menaces réelles, pas seulement des scénarios théoriques.
Les techniques sont organisées par tactique (l'objectif de l'attaquant à chaque étape) :
| Tactique | Description | Exemples de techniques |
|---|---|---|
| Initial Access | Accès initial au système | Phishing, exploitation de services exposés |
| Execution | Exécuter du code malveillant | PowerShell, scripts, conteneurs |
| Persistence | Maintenir l'accès | Tâches planifiées, comptes créés |
| Privilege Escalation | Obtenir plus de droits | Exploitation de vulnérabilités locales |
| Defense Evasion | Éviter la détection | Désactivation d'antivirus, obfuscation |
| Credential Access | Voler des credentials | Dump de mémoire, keylogger |
| Lateral Movement | Se déplacer dans le réseau | Pass-the-hash, RDP |
| Exfiltration | Extraire des données | Chiffrement, canaux alternatifs |
Ce référentiel n'est pas figé : il est mis à jour plusieurs fois par an à mesure que de nouvelles techniques sont documentées. La version ATT&CK v19 (avril 2026) a par exemple scindé la tactique Defense Evasion en deux tactiques distinctes, Stealth (se fondre dans une activité légitime) et Defense Impairment (désactiver activement les défenses, comme couper un pare-feu ou tuer un agent de sécurité), une distinction plus fine que le tableau ci-dessus simplifie volontairement pour rester lisible en première lecture. Cette même version a aussi ajouté des techniques liées à l'usage d'outils d'intelligence artificielle par les attaquants, signe que le framework suit désormais les évolutions réelles des modes opératoires. La version courante, ATT&CK v20 (13 octobre 2026), compte quinze tactiques Enterprise, dont ces deux-là : le détail est dans la page MITRE ATT&CK.
Usage pratique : lors d'un threat modeling avec STRIDE ou PASTA, utilisez ATT&CK pour vérifier que vos contrôles couvrent les techniques réelles pertinentes pour votre environnement.
À retenir
Section intitulée « À retenir »Ces quatre concepts forment le vocabulaire de base de la gestion de sécurité. Les maîtriser permet de raisonner correctement sur les priorités, de communiquer efficacement avec les équipes sécurité, et de prendre des décisions éclairées.
- Une vulnérabilité est une faiblesse technique, humaine ou organisationnelle qui existe indépendamment de toute attaque.
- Une menace est un acteur ou un événement capable d'exploiter une vulnérabilité, intentionnel ou non.
- Une attaque est le passage à l'acte : l'exploitation concrète d'une vulnérabilité par une menace.
- Le risque combine probabilité et impact : Probabilité × Impact en est la forme la plus simple, la norme ISO/IEC 27005:2022 parlant de combinaison de la vraisemblance et des conséquences.
- Un correctif réduit le risque, il ne l'élimine jamais totalement : la gestion du risque est continue.
- EBIOS Risk Manager relie le risque au métier : une valeur métier repose sur des biens supports, a des besoins de sécurité, et une source de risque poursuit un objectif visé.
- Un risque évalué se traite de quatre façons : le réduire, l'éviter, le transférer ou l'accepter, la dernière exigeant une décision documentée.
- Le threat modeling (STRIDE, PASTA, MITRE ATT&CK) permet d'anticiper les menaces avant la mise en production plutôt que de réagir après coup : STRIDE convient à l'apprentissage et aux flux techniques, PASTA à l'alignement métier, ATT&CK à la validation de la couverture réelle des contrôles.
Contrôle de connaissances
Section intitulée « Contrôle de connaissances »Vérifiez que l'essentiel de ce guide est acquis. Les questions portent uniquement sur ce qui vient d'être expliqué ici.
Contrôle de connaissances
Validez vos connaissances avec ce quiz interactif
Informations
- Le chronomètre démarre au clic sur Démarrer
- Questions à choix multiples, vrai/faux et réponses courtes
- Vous pouvez naviguer entre les questions
- Les résultats détaillés sont affichés à la fin
Lance le quiz et démarre le chronomètre
Vérification
(0/0)Score par domaine
Un domaine regroupe plusieurs guides et reçoit plusieurs questions : son score est plus fiable qu'un score par thème, qui porte souvent sur une seule question.
Bilan
Points forts
Aucun sujet réussi à 80 % sur au moins deux questions pour l’instant.
Points faibles
Aucun sujet sous le seuil de réussite.
À faire ensuite
Des indices pour retenter votre chance ?
Continuer le cours : Surface d'attaque
Continuer le cours : Triade CIA : les 3 piliers de la sécurité
Nouveau quiz complet avec des questions aléatoires
Retravailler uniquement les questions ratées
Retour à la liste des certifications
FAQ : questions fréquentes
Section intitulée « FAQ : questions fréquentes »Ces réponses courtes reprennent les questions qui reviennent le plus souvent sur la différence entre menace, risque et attaque, et sur le choix d'une méthode de threat modeling. Chacune se lit seule.