La Cyber Threat Intelligence (CTI), ou renseignement sur les menaces, transforme des données brutes sur les attaquants en décisions de défense concrètes. Plutôt que de subir les attaques, elle vous aide à anticiper : savoir qui vous cible, comment, et adapter vos défenses en conséquence. Cette page explique ce qu'est la CTI, ses quatre niveaux, la différence décisive entre indicateurs et modes opératoires, le modèle en diamant, le cycle du renseignement et les outils de partage. Elle s'adresse à toute personne qui veut comprendre comment on passe de l'information à l'action défensive. Elle prolonge le paysage des menaces en 2026, dont les chiffres montrent pourquoi il faut savoir recouper ses sources.
Ce que vous allez apprendre
Section intitulée « Ce que vous allez apprendre »La CTI n'est pas un flux d'alertes de plus : c'est une démarche qui oriente la défense. Concrètement, vous saurez :
- Définir la Cyber Threat Intelligence et ses quatre niveaux, du stratégique au technique.
- Distinguer les indicateurs de compromission (IoC) des modes opératoires (TTP), et comprendre la Pyramid of Pain.
- Relier les informations d'une intrusion avec le modèle en diamant, et le situer à côté de la kill chain (le déroulé d'une attaque en phases) et d'ATT&CK.
- Suivre les étapes du cycle du renseignement, de la direction à la diffusion.
- Identifier les sources et formats de partage : MISP, STIX/TAXII, CERT et ISAC.
- Relier la CTI au référentiel MITRE ATT&CK et au modèle de menaces SOCLE, qui structurent le langage commun de la menace.
Qu'est-ce que la Cyber Threat Intelligence
Section intitulée « Qu'est-ce que la Cyber Threat Intelligence »La Cyber Threat Intelligence est la collecte, l'analyse et l'exploitation d'informations sur les menaces pour prendre de meilleures décisions de sécurité. La nuance importante est le mot renseignement : une donnée brute (une adresse IP suspecte) n'est pas du renseignement tant qu'elle n'a pas été analysée, mise en contexte et rendue actionnable.
La distinction qui compte est celle entre donnée et renseignement. Une liste d'adresses IP malveillantes est une donnée : elle ne dit ni qui les utilise, ni contre quels secteurs, ni pour combien de temps. Le renseignement ajoute ce contexte, et devient de ce fait actionnable : il indique quelle menace vous concerne réellement et quelle défense ajuster en priorité, avant l'incident plutôt qu'après.
Elle répond à trois questions : qui pourrait vous attaquer et pourquoi, comment il procède, et que faire pour l'anticiper. Ce dernier point est essentiel : une CTI qui ne débouche sur aucune action n'a aucune valeur.
Les quatre niveaux de renseignement
Section intitulée « Les quatre niveaux de renseignement »La CTI s'adresse à des publics différents, avec des niveaux de détail adaptés. Les confondre, c'est noyer un dirigeant sous des adresses IP ou priver un analyste de contexte.
| Niveau | Public | Contenu | Horizon |
|---|---|---|---|
| Stratégique | Direction | Tendances, motivations, risques métier | Long terme |
| Opérationnel | Responsables sécurité | Campagnes en cours, groupes actifs | Moyen terme |
| Tactique | Équipes de défense | Modes opératoires (TTP), techniques | Court terme |
| Technique | Outils, SOC | Indicateurs (IoC) : IP, hachages, domaines | Immédiat |
Le niveau stratégique guide les investissements ; le niveau technique alimente directement les outils de détection et le SOC (Security Operations Center, l'équipe qui surveille les alertes de sécurité en continu). Une CTI mature relie ces niveaux : un indicateur technique prend son sens quand il est rattaché à une campagne et à un groupe.
Indicateurs, modes opératoires et Pyramid of Pain
Section intitulée « Indicateurs, modes opératoires et Pyramid of Pain »Deux sigles reviennent sans cesse. Un IoC (Indicator of Compromise, indicateur de compromission) est une trace observable qui signale une compromission : un hachage de fichier (son empreinte numérique), une adresse IP, un nom de domaine. Une TTP désigne la manière d'opérer d'un attaquant : la tactique est son objectif du moment (par exemple voler des identifiants), la technique le moyen général employé, la procédure la façon précise dont un groupe donné l'exécute. Un IoC dit ce qu'on a vu, une TTP dit comment l'attaquant s'y prend.
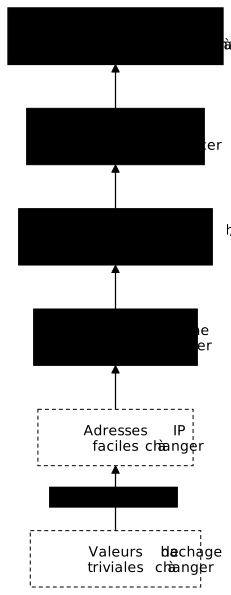
Tous les renseignements n'ont pas la même valeur défensive. La Pyramid of Pain, proposée par David Bianco, classe les indicateurs selon la difficulté qu'ils imposent à l'attaquant quand vous les bloquez.
- En bas, les indicateurs volatils : hachages de fichiers, adresses IP, noms de domaine. Faciles à détecter, mais triviaux à changer pour l'attaquant. Les bloquer ne le gêne que brièvement.
- Au milieu, les artefacts réseau et hôte (traces laissées sur le réseau ou sur la machine attaquée) et les outils employés. Plus coûteux à remplacer.
- Au sommet, les TTP (tactiques, techniques et procédures), la façon dont l'attaquant opère. Les détecter le force à repenser sa méthode, ce qui est très coûteux.
C'est le lien direct avec ATT&CK : le référentiel fournit le vocabulaire des TTP, le sommet de la pyramide. Cartographier un rapport de CTI en techniques ATT&CK, c'est traduire le renseignement en détections durables.
Qu'est-ce que le modèle en diamant ?
Section intitulée « Qu'est-ce que le modèle en diamant ? »Le modèle en diamant décrit chaque événement d'intrusion par quatre éléments liés entre eux : l'adversaire, sa capacité, l'infrastructure qu'il utilise et la victime. Il a été publié en 2013 par Sergio Caltagirone, Andrew Pendergast et Christopher Betz sous le titre The Diamond Model of Intrusion Analysis. Son intérêt est de donner à l'analyste une grille de questions pour compléter un renseignement incomplet : si l'on connaît trois éléments, on cherche le quatrième.
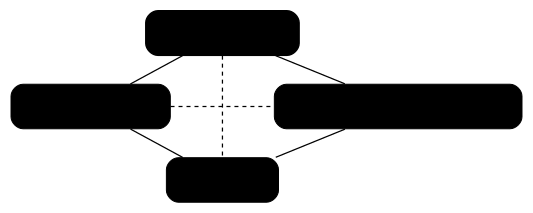
Les quatre sommets se lisent ainsi. L'adversaire est l'acteur qui mène l'attaque (un groupe criminel, un service d'État). La capacité regroupe les outils et techniques dont il se sert (un logiciel malveillant, un exploit, une méthode d'hameçonnage). L'infrastructure est ce qui lui permet de les livrer et de les piloter (domaines, serveurs loués, adresses IP). La victime est la cible : une organisation, un compte, un système. Le modèle nomme aussi deux axes : l'axe technologique relie la capacité à l'infrastructure, et l'axe socio-politique relie l'adversaire à la victime, c'est-à-dire la raison pour laquelle il la vise (gain, idéologie, espionnage). Exemple : un groupe de rançongiciel (adversaire) envoie un courriel piégé (capacité) depuis un domaine fraîchement enregistré (infrastructure) à un hôpital (victime).
Le geste central est le pivot : partir d'un élément connu pour en découvrir un autre. Une adresse IP repérée dans les journaux (infrastructure) mène, par recoupement avec des rapports publics, aux outils qui l'ont utilisée (capacité), puis au groupe qui les emploie (adversaire), puis aux autres victimes de ce groupe. Le modèle ajoute aussi des informations sur chaque événement, comme l'horodatage, la phase de l'attaque et le résultat obtenu.
Le diamant ne remplace ni la kill chain ni ATT&CK : les trois répondent à des questions différentes, et la CTI les combine.
| Modèle | Question à laquelle il répond | Ce qu'il apporte |
|---|---|---|
| Kill chain | Dans quel ordre se déroule l'attaque ? | Les phases, donc les points où la couper |
| MITRE ATT&CK | Quelle technique précise est employée ? | Un vocabulaire commun pour décrire la capacité |
| Modèle en diamant | Qui, avec quoi, par où et contre qui ? | Le recoupement entre événements, par pivot |
Concrètement, la phase du diamant se rattache à celles de la kill chain, et la capacité se décrit en techniques ATT&CK. Dans un rapport de CTI, chaque événement devient ainsi un diamant daté, placé dans une phase et décrit avec le vocabulaire d'ATT&CK, ce qui permet de relier des incidents qui semblaient sans rapport.
Comment juger la fiabilité d'une source ?
Section intitulée « Comment juger la fiabilité d'une source ? »Une information de renseignement se note sur deux axes indépendants : la fiabilité de la source qui la fournit et la crédibilité de l'information elle-même. Une source habituellement fiable peut rapporter un fait invraisemblable, et une source inconnue peut rapporter un fait que trois autres confirment. Les services de renseignement utilisent pour cela l'échelle de l'Admiralty Code (utilisée aussi dans le système de l'OTAN) : une lettre de A (fiable) à F (impossible à juger) pour la source, un chiffre de 1 (confirmée par d'autres sources) à 6 (impossible à juger) pour l'information.
Une note B2 désigne ainsi une source généralement fiable et une information probablement vraie, alors qu'un F6 dit qu'on ne peut rien en conclure. Pour recouper, on cherche une seconde source indépendante : deux rapports d'éditeurs qui reprennent la même fuite ne comptent que pour une, car l'un cite l'autre. Les chiffres d'un panorama comme celui de l'ENISA se lisent de la même manière : source identifiée, méthode connue, limites annoncées.
Le cycle du renseignement
Section intitulée « Le cycle du renseignement »La CTI n'est pas un achat ponctuel de flux, mais un cycle continu, hérité du renseignement militaire. Chaque tour affine le suivant.
- Direction : définir les besoins. Que doit-on protéger, contre qui ?
- Collecte : rassembler les données (sources ouvertes, flux, incidents internes, partage sectoriel).
- Traitement : normaliser et dédupliquer les données brutes.
- Analyse : donner du sens, corréler, mettre en contexte, produire du renseignement actionnable.
- Diffusion : livrer le bon niveau au bon public (bulletin dirigeant, IoC pour le SOC).
- Retour : mesurer l'utilité et réorienter la direction.
Le maillon le plus souvent négligé est la direction : sans besoin clair, la collecte produit un flux ingérable d'indicateurs sans priorité.
Sources et partage du renseignement
Section intitulée « Sources et partage du renseignement »La CTI se nourrit de sources variées et gagne en valeur par le partage, car une attaque vue par une organisation prévient les autres.
- Sources ouvertes (OSINT, Open Source Intelligence) : rapports d'éditeurs, blogs, bases publiques. Pour l'analyse d'artefacts et l'extraction d'indicateurs, un outil comme CyberChef est précieux.
- Flux de renseignement : listes d'indicateurs, commerciales ou communautaires, à intégrer dans les outils de détection.
- Plateformes de partage : MISP (Malware Information Sharing Platform) centralise et diffuse les indicateurs entre organisations de confiance.
- Formats standardisés : STIX décrit le renseignement de façon structurée, TAXII en assure le transport automatisé entre plateformes.
- Communautés : les CERT (centres de réponse aux incidents, comme le CERT-FR) et les ISAC (centres de partage d'informations propres à un secteur d'activité) diffusent des alertes ciblées à leurs membres.
À quoi sert la CTI au quotidien
Section intitulée « À quoi sert la CTI au quotidien »Le renseignement n'a de valeur que s'il change quelque chose dans la défense. Ses usages concrets sont directs.
- Alimenter la détection : traduire les TTP observés en règles, en priorisant les techniques réellement employées contre votre secteur.
- Prioriser les correctifs : concentrer l'effort sur les vulnérabilités activement exploitées, comme le montre la phase d'exploitation.
- Enrichir la réponse à incident : reconnaître un mode opératoire connu accélère l'analyse et le confinement, notamment sur les canaux de commande et contrôle.
- Éclairer les décisions : au niveau stratégique, adapter la posture selon les profils d'attaquants qui vous ciblent.
À retenir
Section intitulée « À retenir »-
La CTI transforme des données en décisions : sans analyse ni contexte, une donnée n'est pas du renseignement.
-
Quatre niveaux, du stratégique (direction) au technique (SOC) : adapter le détail au public.
-
La Pyramid of Pain hiérarchise les indicateurs : viser les TTP, coûteuses à changer, plutôt que les IoC jetables.
-
Le cycle du renseignement commence par la direction : sans besoin clair, la collecte noie l'analyste.
-
Le partage démultiplie la valeur : MISP, STIX/TAXII, CERT et ISAC diffusent le renseignement entre organisations.
-
Le modèle en diamant relie les événements : adversaire, capacité, infrastructure et victime se déduisent les uns des autres par pivot, en complément de la kill chain (l'ordre) et d'ATT&CK (la technique).
-
La CTI parle le langage d'ATT&CK et du socle : cartographier les menaces en TTP relie le renseignement aux contrôles du référentiel SOCLE.
Contrôle de connaissances
Section intitulée « Contrôle de connaissances »Six questions tirées sur huit : renseignement sur la menace, IoC et TTP, pyramide de la douleur et modèle en diamant.
Contrôle de connaissances
Validez vos connaissances avec ce quiz interactif
Informations
- Le chronomètre démarre au clic sur Démarrer
- Questions à choix multiples, vrai/faux et réponses courtes
- Vous pouvez naviguer entre les questions
- Les résultats détaillés sont affichés à la fin
Lance le quiz et démarre le chronomètre
Vérification
(0/0)Score par domaine
Un domaine regroupe plusieurs guides et reçoit plusieurs questions : son score est plus fiable qu'un score par thème, qui porte souvent sur une seule question.
Bilan
Points forts
Aucun sujet réussi à 80 % sur au moins deux questions pour l’instant.
Points faibles
Aucun sujet sous le seuil de réussite.
À faire ensuite
Des indices pour retenter votre chance ?
Continuer le cours : LOLBAS : quand l'attaquant utilise vos propres outils
Nouveau quiz complet avec des questions aléatoires
Retravailler uniquement les questions ratées
Retour à la liste des certifications