La dette de sécurité, ce sont tous les raccourcis et les corrections que l'on remet à demain, et qui finissent par s'accumuler jusqu'à coûter très cher. Une mise à jour repoussée, une configuration laissée trop permissive, une alerte ignorée : chaque report semble anodin, mais l'ensemble fragilise le système en silence. Comme un emprunt, cette dette génère des intérêts. Cette leçon explique d'où elle vient, pourquoi elle est dangereuse, et la règle qui l'empêche de devenir invisible : une faiblesse détectée est corrigée tout de suite ou inscrite au registre, jamais laissée de côté.
Ce que vous allez apprendre
Section intitulée « Ce que vous allez apprendre »Cette leçon ne demande pas d'autre prérequis que la notion de mise à jour logicielle. Elle prépare la gestion d'une vulnérabilité, qui en est la mise en pratique outillée.
- Définir la dette de sécurité et la comparer à une dette financière.
- Reconnaître ses sources : correctifs reportés, dépendances périmées, configurations laxistes, alertes ignorées.
- Appliquer la règle de traitement : corriger tout de suite, ou inscrire au registre avec propriétaire et échéance.
- Comprendre pourquoi elle se paie d'un coup, au pire moment.
- Rembourser la dette existante : inventorier, prioriser par le risque, corriger au quotidien.
Qu'est-ce que la dette de sécurité ?
Section intitulée « Qu'est-ce que la dette de sécurité ? »La dette de sécurité désigne l'ensemble des failles connues non corrigées, des réglages trop permissifs et des raccourcis techniques accumulés faute de les traiter tout de suite. Ce n'est pas une panne visible : c'est un ensemble de petites faiblesses qui grossit discrètement tant que rien n'oblige à s'en occuper.
Ce qui la caractérise, c'est que son coût croît avec le temps. Reporter un correctif rend un service immédiat : la livraison tient sa date. Mais le code part en production, d'autres composants s'appuient dessus, l'auteur change d'équipe et le contexte de la décision se perd. Six mois après, la même correction demande de comprendre un choix que plus personne n'assume.
Le terme s'inspire de la dette technique, le code écrit vite qui ralentira les évolutions futures. La dette de sécurité en est la variante qui touche à la protection : ce ne sont pas les évolutions qui deviennent difficiles, c'est le système qui devient vulnérable. Une vulnérabilité est une faiblesse qu'un attaquant peut exploiter pour entrer, voler des données ou perturber le service.
D'où vient la dette de sécurité ?
Section intitulée « D'où vient la dette de sécurité ? »La dette de sécurité ne naît pas d'une grande négligence unique, mais d'une foule de petites décisions prises sous pression. Quatre sources reviennent presque toujours, et elles ont un point commun : la faiblesse a été vue, puis laissée sans suite.
Les correctifs reportés sont la source la plus fréquente. Un éditeur publie une mise à jour qui bouche une faille, mais l'équipe décide de l'appliquer « après la prochaine livraison ». La faille reste ouverte pendant tout ce délai, et le report se répète souvent jusqu'à l'oubli.
Les dépendances périmées concernent les briques réutilisées. Un logiciel moderne s'appuie sur des dizaines de bibliothèques externes : quand elles ne sont plus mises à jour, elles traînent leurs propres failles connues, que votre système hérite sans le savoir.
Les configurations laxistes sont des réglages trop ouverts, choisis « pour aller vite » : un mot de passe par défaut jamais changé, un accès administrateur donné trop largement, un service exposé sur Internet alors qu'il devrait rester interne. Chaque réglage trop permissif ouvre une porte d'entrée de plus.
Les alertes ignorées viennent des outils de surveillance. Un scanner, un outil qui inspecte le code ou les serveurs à la recherche de failles, signale des problèmes que personne ne traite. Les alertes s'empilent, on finit par ne plus les regarder, et les vraies urgences se noient dans le bruit.
Que faire d'une faiblesse détectée ?
Section intitulée « Que faire d'une faiblesse détectée ? »Une faiblesse détectée n'a que deux issues légitimes, et le schéma les oppose à la troisième, celle qui fabrique la dette. Soit on la corrige tout de suite, quand c'est possible. Soit on décide de reporter, et alors on l'inscrit au registre de dette, avec de quoi la retrouver et la traiter. Ce qui est interdit, c'est la faiblesse vue puis laissée de côté sur un « on verra » : ni corrigée, ni notée, elle devient une dette invisible.
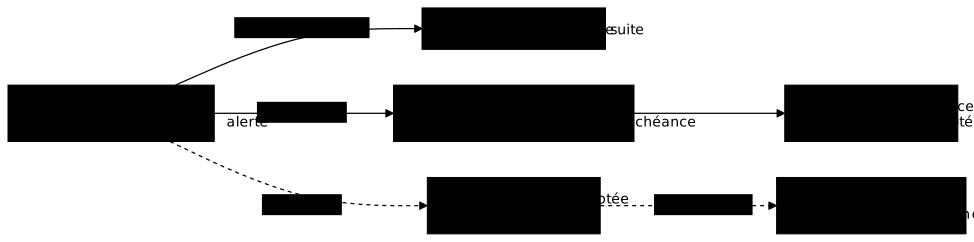
Une entrée de registre n'a de valeur que si elle permet d'agir sans retrouver l'auteur du report. Le tableau donne le minimum à noter ; un ticket dans l'outil de suivi de l'équipe suffit, à condition de porter tous ces champs.
| Champ | Ce qu'il dit | Exemple |
|---|---|---|
| Faiblesse | Ce qui a été détecté, et où | CVE critique dans la bibliothèque de paiement du service commandes |
| Gravité en contexte | Le risque réel, pas le score brut | Exposée sur Internet, exploit public : élevée |
| Propriétaire | Une personne ou un rôle nommé | Tech lead de l'équipe commandes |
| Échéance | La date à laquelle on corrige ou on revoit | Dans 14 jours |
| Mesure d'attente | Ce qui réduit le risque en attendant | Règle de pare-feu applicatif qui bloque le vecteur |
| Acceptation | Qui accepte le risque jusqu'à l'échéance | Responsable sécurité, par écrit |
À l'échéance, l'entrée ne disparaît pas en silence : la faiblesse est corrigée, ou le risque est réaccepté explicitement, avec une nouvelle date. Une échéance dépassée sans décision est un signal d'alerte en soi. Les mêmes principes s'appliquent aux suppressions d'alertes d'un scanner, et un document VEX sert à tracer qu'une vulnérabilité n'est pas exploitable dans votre contexte, preuve à l'appui.
Pourquoi la dette de sécurité est-elle dangereuse ?
Section intitulée « Pourquoi la dette de sécurité est-elle dangereuse ? »Le vrai danger de la dette de sécurité, c'est qu'elle ne se paie pas progressivement. Elle reste invisible tant que rien n'arrive, puis se règle d'un seul coup, le jour où une faille est exploitée. Ce jour-là, l'addition est bien plus lourde que le correctif évité.
Corriger une faille en amont, quand on maîtrise encore le contexte, prend souvent quelques heures ou quelques jours. Corriger la même faille après un incident (intrusion, fuite de données, service à l'arrêt) coûte des semaines : comprendre ce qui s'est passé, colmater dans l'urgence, prévenir les personnes touchées et restaurer la confiance.
Un second piège aggrave le tout : la normalisation du risque. À force de vivre avec une faille sans incident, on finit par la croire inoffensive. « Pas encore exploité » ne veut pas dire « pas exploitable » : une faille ancienne est justement une cible facile, car tout le monde a oublié qu'elle existait. C'est ce que le registre empêche, en gardant chaque report visible et daté.
Comment rembourser la dette existante ?
Section intitulée « Comment rembourser la dette existante ? »La règle de traitement empêche la dette de grossir ; elle ne rembourse pas celle qui existe déjà. Ce remboursement se fait en trois temps, sans chercher à tout corriger d'un coup : l'objectif est de reprendre le contrôle, pas de lancer un chantier interminable.
Le premier temps consiste à inventorier. On ne peut pas réduire ce qu'on ne voit pas : failles connues, logiciels non à jour, configurations douteuses, accès oubliés. Chaque élément trouvé entre dans le registre, exactement comme une faiblesse nouvellement détectée. Rendre la dette visible est déjà la moitié du travail.
Le deuxième temps consiste à prioriser par le risque. Une faille facile à exploiter, exposée sur Internet et donnant accès à des données sensibles passe bien avant une faiblesse mineure sur un serveur interne. On corrige d'abord ce qui combine forte probabilité d'exploitation et fort impact, pas ce qui est le plus vieux ou le plus nombreux.
Le troisième temps consiste à corriger au quotidien. La dette revient toujours si on la traite comme un projet exceptionnel. Mieux vaut réserver du temps régulier à la remédiation (l'action de corriger une faille), appliquer les mises à jour de sécurité dès leur sortie, et laisser le système un peu plus sûr qu'on ne l'a trouvé à chaque fois qu'on y touche.
Réduire ce que l'on installe et expose crée aussi moins de dette : c'est l'objet de la minimisation et de la réduction de la surface d'attaque. Pour les failles qui restent malgré tout, la défense en profondeur limite les dégâts.
Un scénario concret
Section intitulée « Un scénario concret »Une équipe découvre une faille grave dans une bibliothèque de son application. La correction est estimée à deux jours, mais une livraison importante approche : « on corrigera après ». Personne n'ouvre de ticket, personne ne fixe de date. La faille est vue, mais pas notée.
Après la livraison, l'équipe enchaîne sur un autre projet. Les personnes qui connaissaient le sujet passent à autre chose, et le contexte se perd. Six mois après, un attaquant exploite la faille : données clients exposées, service à l'arrêt, trois semaines pour comprendre, colmater et restaurer la confiance.
Avec la règle de traitement, le même report aurait été inscrit : propriétaire désigné, échéance à deux semaines, règle de filtrage posée en attendant. À l'échéance, le ticket serait revenu sur la table, et le correctif de deux jours aurait été appliqué au prix initial.
Quels pièges éviter ?
Section intitulée « Quels pièges éviter ? »Même avec de bonnes intentions, quelques réflexes sabotent le traitement de la dette. Les connaître aide à les éviter, et chacun a sa parade simple.
Le premier piège est de reporter sans noter. Chaque report semble raisonnable pris isolément, mais un report sans propriétaire ni échéance est un oubli programmé. La parade : pas de report sans entrée au registre.
Le deuxième piège est le registre cimetière : on note tout, mais personne ne relit. Des échéances dépassées par dizaines ne protègent de rien. La parade : une revue régulière du registre, et une échéance dépassée traitée comme un incident de processus.
Le troisième piège est de ne mesurer que le fonctionnel. Ce qui n'est pas mesuré n'est pas traité : sans indicateur de sécurité (nombre de failles ouvertes, âge des entrées du registre), la dette prospère. Les KPI de sécurité donnent ces indicateurs.
Le quatrième piège est de se rassurer avec des chiffres flatteurs. « Cinquante failles corrigées ce mois-ci » ne veut rien dire si ce sont cinquante faiblesses mineures et qu'une faille critique traîne depuis six mois. Ce qui compte, c'est la gravité traitée, pas le volume.
À retenir
Section intitulée « À retenir »- La dette de sécurité génère des intérêts. Plus on attend pour corriger, plus la facture finale grossit.
- Elle vient de petits reports répétés : correctifs remis à demain, dépendances périmées, configurations trop permissives et alertes ignorées.
- Une faiblesse détectée est corrigée tout de suite ou inscrite au registre, avec gravité, propriétaire, échéance et acceptation du risque. Jamais laissée de côté.
- Elle se paie d'un coup, au pire moment : un incident coûte des semaines là où le correctif initial coûtait des jours.
- « Pas exploité » ne veut pas dire « pas exploitable ». L'absence d'incident n'est jamais une preuve de sécurité.
- On rembourse en inventoriant, en priorisant par le risque et en corrigeant au quotidien. Une faille grave et exposée passe avant dix faiblesses mineures.
- Cette dette est le versant sombre du modèle de menaces : le modèle de menaces SOCLE relie chaque faiblesse à une menace concrète.
Contrôle de connaissances
Section intitulée « Contrôle de connaissances »Vérifiez que vous avez retenu l'essentiel de ce guide. Les questions portent uniquement sur ce qui vient d'être expliqué ici.
Contrôle de connaissances
Validez vos connaissances avec ce quiz interactif
Informations
- Le chronomètre démarre au clic sur Démarrer
- Questions à choix multiples, vrai/faux et réponses courtes
- Vous pouvez naviguer entre les questions
- Les résultats détaillés sont affichés à la fin
Lance le quiz et démarre le chronomètre
Vérification
(0/0)Score par domaine
Un domaine regroupe plusieurs guides et reçoit plusieurs questions : son score est plus fiable qu'un score par thème, qui porte souvent sur une seule question.
Bilan
Points forts
Aucun sujet réussi à 80 % sur au moins deux questions pour l’instant.
Points faibles
Aucun sujet sous le seuil de réussite.
À faire ensuite
Des indices pour retenter votre chance ?
Continuer le cours : Conformité as code avec CINC Auditor
Nouveau quiz complet avec des questions aléatoires
Retravailler uniquement les questions ratées
Retour à la liste des certifications